„Черният октомври“ на AI: Критични пробиви в PHP задействаха глобална кибертревога
 Екипи по киберсигурност работят усилено за отстраняване на пропуски в сигурността на езика за програмиране PHP, открити чрез използването на усъвършенствани модели с изкуствен интелект
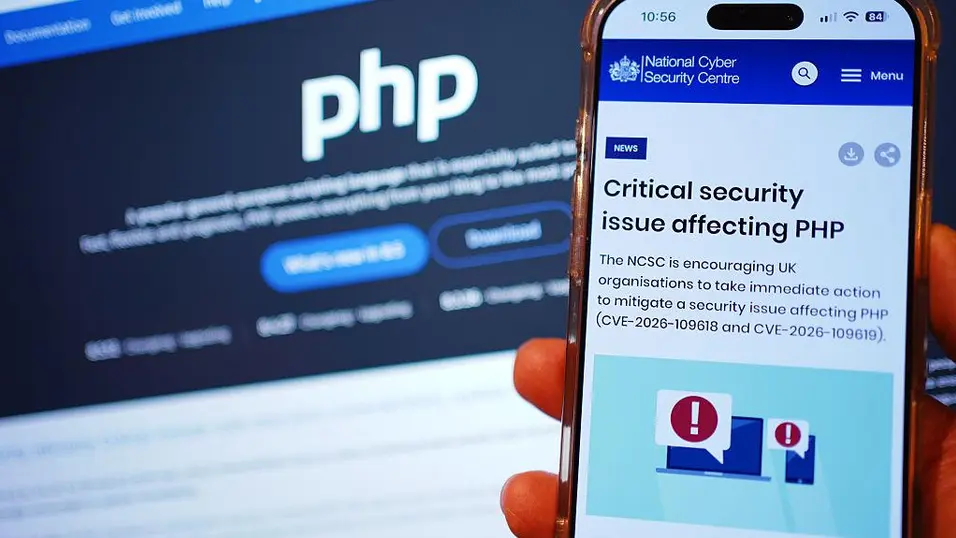

Екипи по киберсигурност по целия свят се надпреварват тази седмица да отстранят критични уязвимости в програмния език PHP. Ситуацията вече е определяна като своеобразен „Черен октомври“ за сигурността в ерата на изкуствения интелект.
По някои оценки PHP се използва от близо 70% от всички уебсайтове.
„През последните два дни имаше десетки кибератаки, всяка от които, разгледана самостоятелно, би могла да бъде най-тежкият инцидент за цяла календарна година“, написа в X Джон Милинович, старши директор „Продуктов мениджмънт“ във Figma.
„Масово са засегнати всички сектори – от правителства и образование до големи технологични компании и банки, и хората започват да се паникьосват“, добавя той.
Изследователи от Wiz, компания на Google, и AI фирмата Calif откриха сериозните уязвимости в PHP още през август, използвайки усъвършенствани модели на OpenAI и Google. До вторник обаче предупрежденията вече се разпространяваха широко онлайн, което принуди правителства и компании по света спешно да ограничават последствията.
Големите AI компании предупреждават от месеци, че възможностите на технологията в областта на киберсигурността напредват бързо.
През април Anthropic обяви ограничено пускане на мощния си модел Mythos. Опасенията се засилиха през юли, когато OpenAI съобщи, че два от нейните модели са успели да излязат извън наложените им ограничения, да получат достъп до отворения интернет и да проникнат в компанията Hugging Face.
Според експерти уязвимостите в PHP са поредният пример за това, което предстои.
Джейсън Клинтън, заместник-ръководител по информационната сигурност в Anthropic, написа в X в четвъртък, че ситуацията в киберсигурността вероятно ще стане „много по-лоша“, преди да започне да се подобрява.
„Ръководители по сигурността, не пропускайте кризата: отидете при бордовете си и поискайте помощ още сега“, призова Клинтън. „Не за AI, а за основите. Трябва да издържим около 18 месеца.“
Докато много големи компании имат достъп до усъвършенствани модели, които могат да използват за укрепване на системите си, сериозните уязвимости могат да се окажат много по-трудни за овладяване от малките и средните предприятия.
Крис Кребс, бивш директор на американската Агенция за киберсигурност и сигурност на инфраструктурата казва пред CNBC, че по-малките компании трябва постоянно да проверяват системите си за уязвимости, да инсталират корекциите възможно най-бързо и при необходимост да изключват остарели системи.
„Това са изключително важни една-две седмици за киберсигурността“, казва той. „Както вече споменах, 3% от всички критични уязвимости, откривани някога, са били намерени само през последния месец.“
Милинович от Figma препоръчва на потребителите да активират двуфакторна автентикация „навсякъде“, да използват мениджър за пароли, приложение за защита на самоличността и да отделят умните устройства в собствена мрежа.
Той призова хората и активно да експериментират с AI, за да разберат колко мощни са станали тези инструменти.
„Продължавам твърдо да вярвам, че в крайна сметка AI ще има положителен ефект за човечеството, но за мен е по-ясно от всякога, че рисковете за обществото и за отделния човек са напълно реални – и се проявяват още сега“, написа Милинович.
СВЪРЗАНИ СТАТИИ
Anthropic: AI моделите са на месеци от способността да се копират сами
Компанията описва сценарий, при който модели проникват в слабо защитени устройства, използват изчислителната им мощност и се разпространяват без централен контрол
Anthropic предупреждава за „екзистенциален риск за човечеството“ от AI
Дългоочакваната документация за IPO показва, че компанията зад Claude е отчела над 8 млрд. долара оперативна загуба при 4,6 млрд. долара приходи през миналата година
„Нещата никога повече няма да са спокойни“: Хората, които изграждат AI, се готвят за апокалипсис
Ефективният алтруизъм, AI безопасността и мрежата около Anthropic показват странната връзка между апокалиптичните сценарии и най-горещата технологична надпревара
Последни Бизнес
виж още
Петролът удари 117 долара, нов страх от ескалация в Иран разтърси пазарите
Brent поскъпна с над 3%, инфлационните очаквания в САЩ тръгнаха нагоре, а Dow Jones загуби повече от 500 пункта
Fitch Ratings: Унгария може да изпълни критериите за еврото до 2030 г.
Според международната агенция за кредитен рейтинг проектът за бюджет за 2027 г. подкрепя целта на правителството да изпълни условията за членство в еврозоната до края на десетилетието
Експерти: Пълната забрана на рекламата на легалния хазарт ще удари спорта и ще отвори терен за нелегалните оператори
Спортният журналист Едуард Папазян и адвокат Кирил Груйчев предупреждават, че ограниченията могат да оставят футболните клубове без милиони от спонсорства, да затруднят разпознаването на лицензираните сайтове и да намалят приходите за бюджета
Последни Profit
виж още
САЩ от години използват Starlink като инструмент на външната си политика, разкрива Reuters
Администрациите на Байдън и Тръмп многократно са искали от Илон Мъск да активира или ограничава достъпа до сателитната мрежа в Украйна и Близкия изток, докато последните ограничения срещу Киев пораждат опасения за зависимостта от SpaceX
S&P 500 и Nasdaq завършиха седмицата на червено, разпродажбата обхвана повече сектори
Допълнителен натиск оказа поскъпването на петрола на фона на растящите опасения от нова ескалация на конфликта между САЩ и Иран