Киберсигурността вече е бизнес въпрос, не само IT задача
 От AI регулациите и синтетичното съдържание до фалшивите телефонни номера и ръста на кибератаките срещу български компании – експертите на А1 показаха защо защитата на бизнеса вече изисква постоянна подготовка, управление и реакция
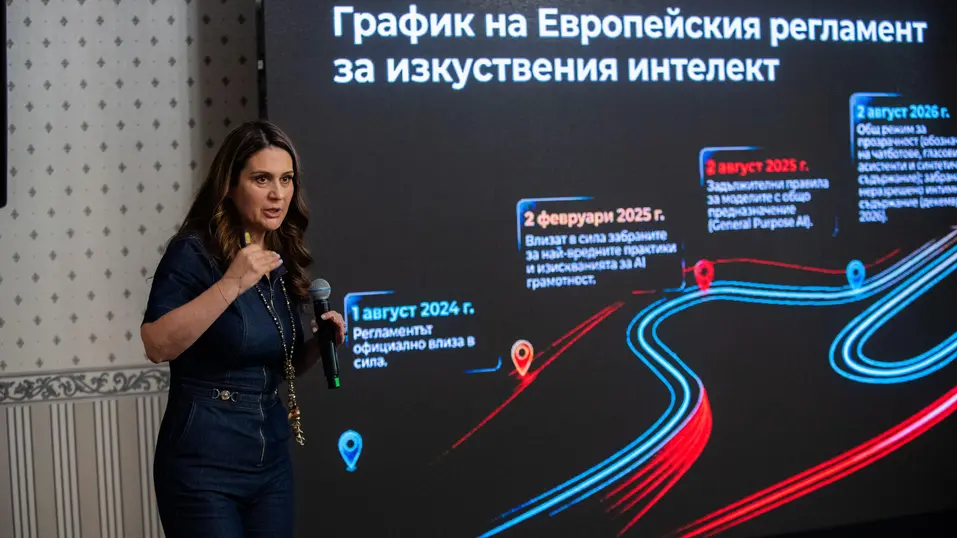

Изкуственият интелект отдавна надрасна статута си на поредната технологична иновация. Той вече е в центъра на сложни правни и обществени дебати като: трябва ли чатботът да си „признава“, че е машина? Как точно се маркира синтетичното съдържание, генерирано от него? И най-вече - „кой обира пешкира“, когато алгоритъмът вземе грешно решение? А именно бизнесът е изправен пред предизвикателството да контролира технология, която превзема обслужването на клиенти, вътрешните процеси и анализа на данни.
Това беше и тънката линия между иновациите и потребителското доверие, по която премина Христина Бурдашева, старши директор „Правна и регулаторна политика“ в А1, по време на своята лекция в рамките на A1 Tech Trip.
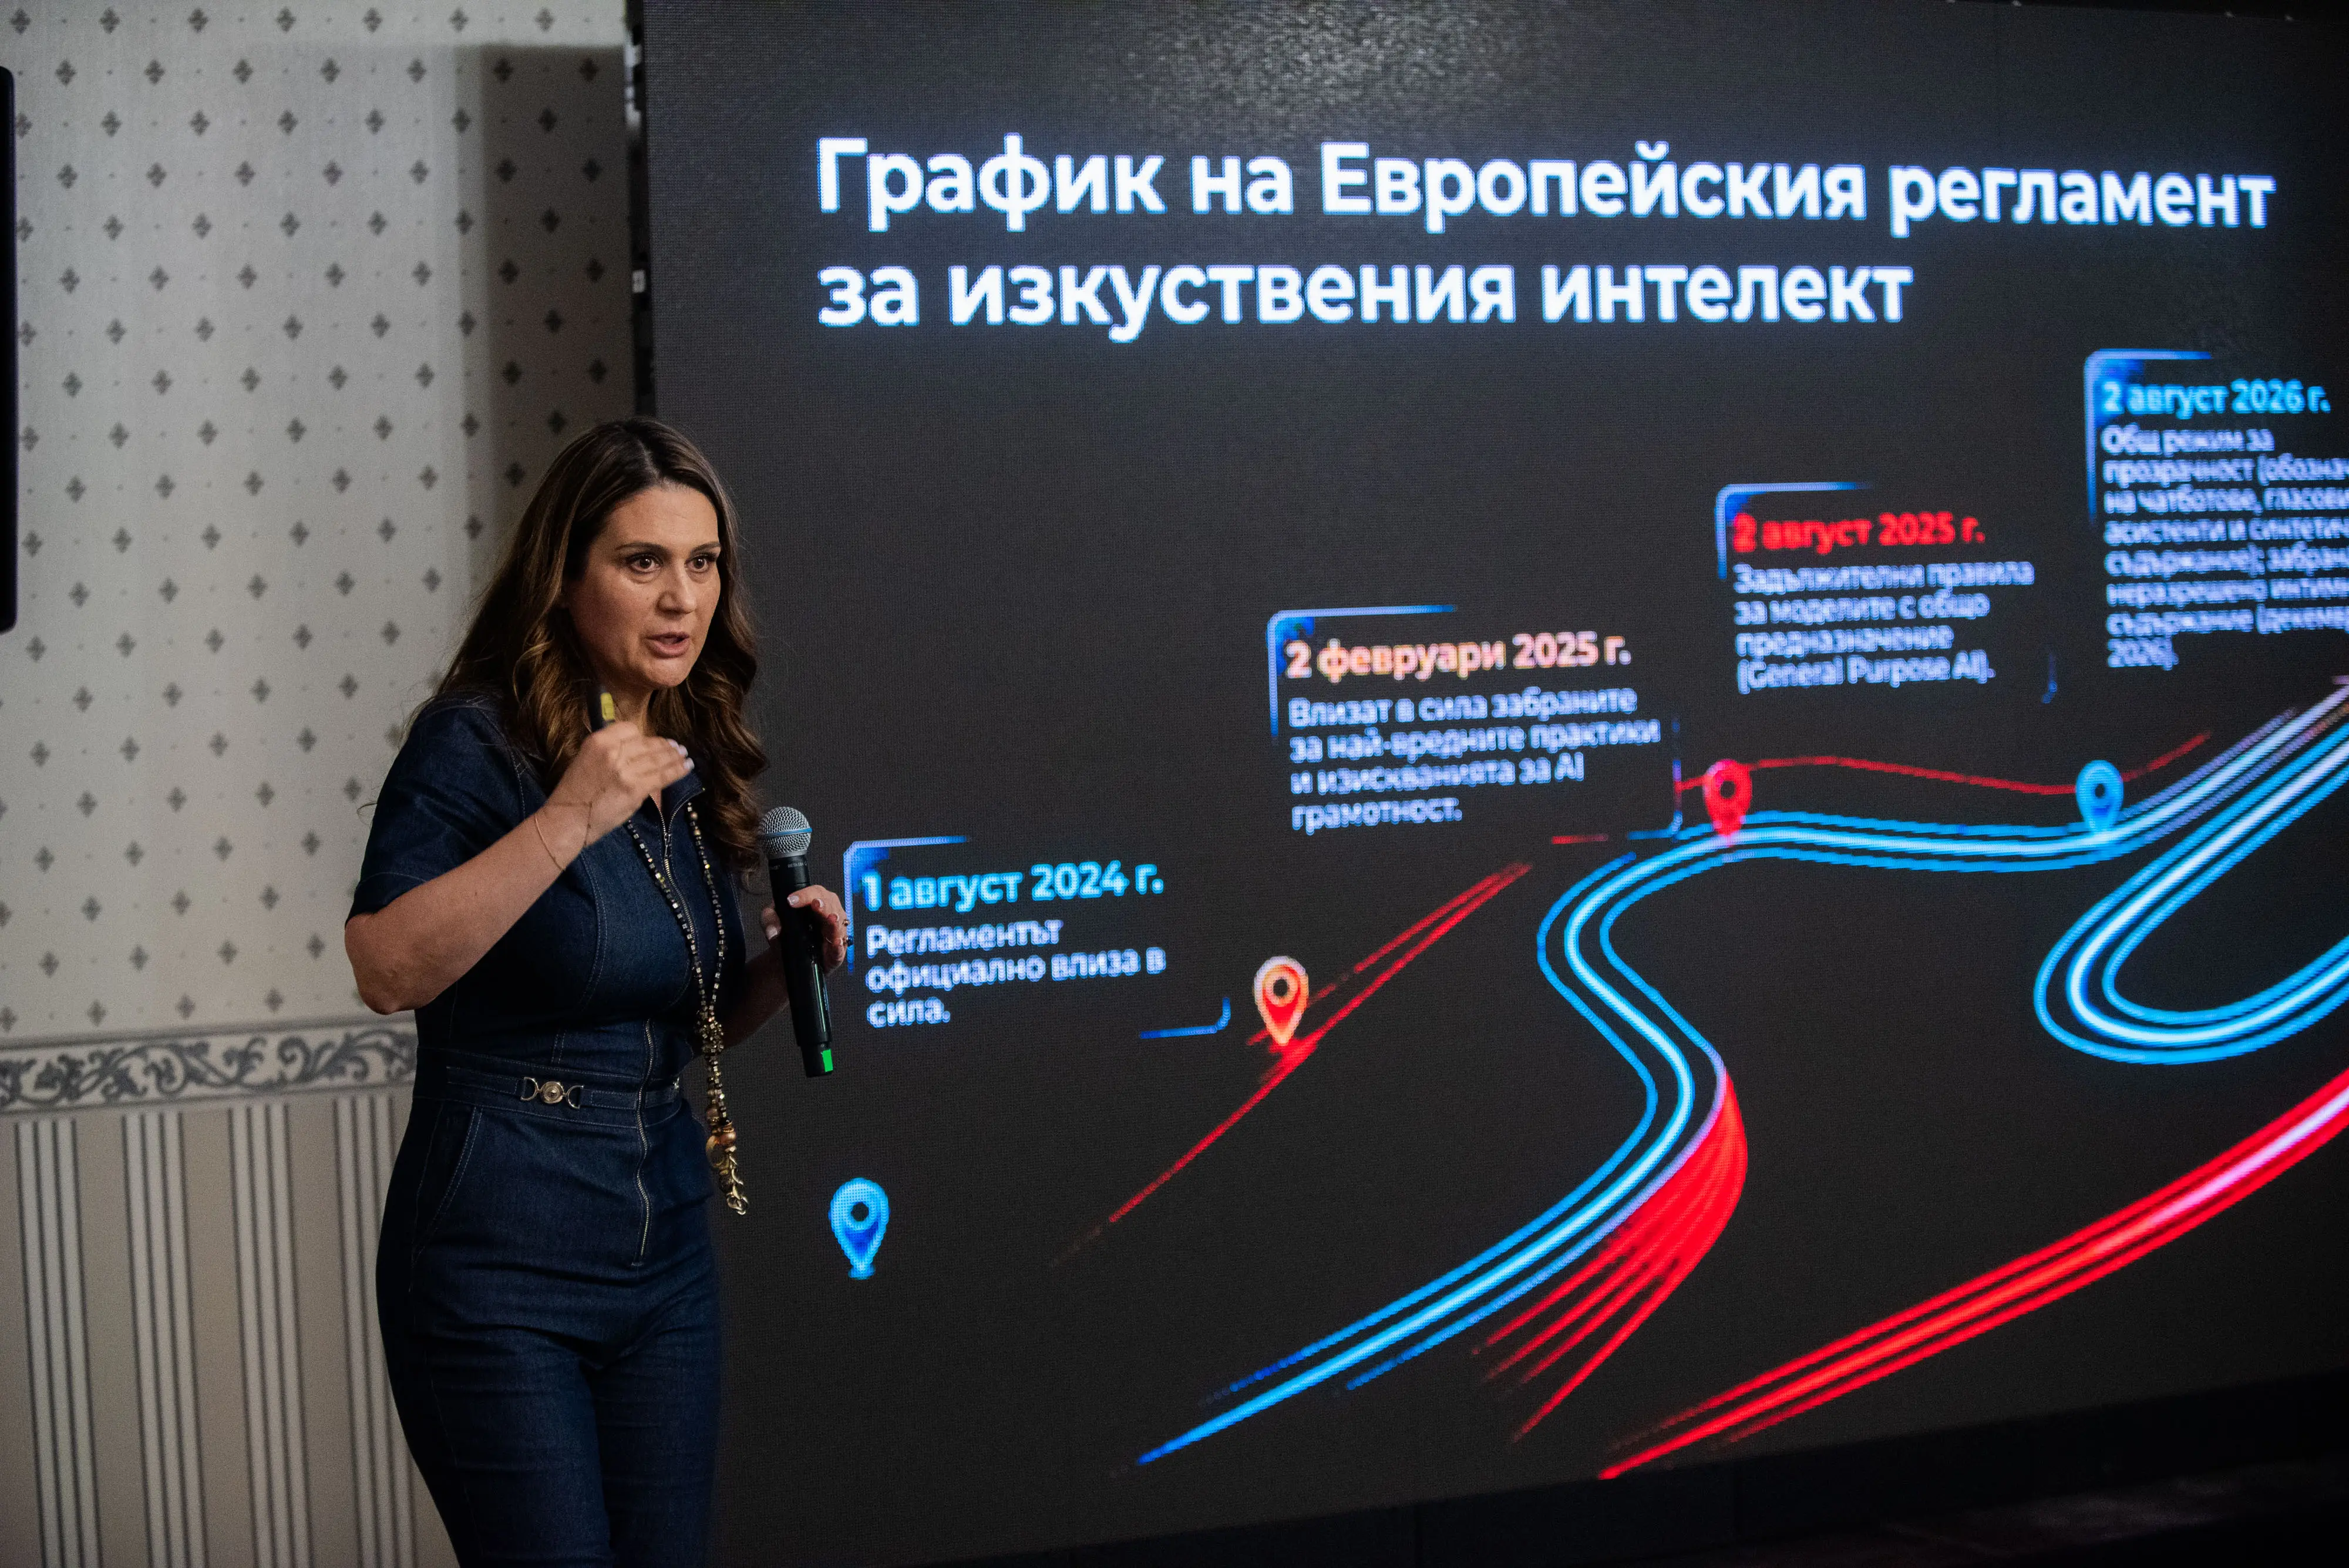
Регламентът на ЕС за изкуствения интелект вече е факт, а едно от първите изисквания, които влязоха в сила през 2025 г., задължава по-големите организации да осигурят базова AI грамотност на екипите си. Но както отбеляза Бурдашева, практиката показва друго.
„По-голямата част от организациите го правят, защото им се налага, а не защото има задължение в момента. Това е абсолютен факт“, каза тя.
Технологията се развива толкова бързо, че бизнесът няма особен избор освен да наваксва в движение. Но това според Бурдашева е едва началото. Компаниите трябва на първо място да са наясно в кои сектори изобщо използват AI, след това да оценят риска на съответните системи, да поставят технически и етични ограничения и да преценят къде човешкият контрол остава задължителен.
Един от най-видимите ефекти за потребителите е прозрачността.
Ако човек разговаря с чатбот или гласов асистент, трябва да е ясно, че отсреща стои машина. При deepfake материали и друго синтетично генерирано съдържание също се въвеждат изисквания за обозначаване, особено когато става въпрос за обществено значими теми.
Когато е синтетично съдържанието, трябва да има обозначаване
Така AI поставя нови въпроси пред бизнеса: Не само дали една система работи, но и дали потребителят разбира какво стои срещу него и докъде стига автоматизацията. И точно тук разговорът за доверие много лесно преминава от AI към една технология, която смятаме, че познаваме съвсем по-добре - телефона.
Но напоследък не винаги можем да сме сигурни кой стои от другата страна на слушалката. Понякога пише, че ни се обаждат от банката, от училището на детето ни, от офиса или дори виждаме името на майка си, но отсреща всъщност стои зловреден играч, чиято цел може да е да придобие наши данни или материални средства. Това е простата дефиниция на spoofing - манипулирането на номера, който се появява на екрана при входящо обаждане.
„Обяснено през призмата на кибер човек като мен, това е манипулация на номер“, отбеляза Бурдашева.
Схемата разчита именно на доверието - когато видим познат номер, по-лесно ще дадем исканите данни.
Ето как работят тези измами: някой ви звъни през интернет от чужбина, но наглася системата така, че на екрана ви да изпише познат номер - например на вашата банка или на куриер. Нито телефонът ви е хакнат, нито банката е пробита. Измамниците просто фалшифицират номера, който виждате.
От А1 засичат все повече подобни случаи. На екрана ви светва номерът на ОББ, Банка ДСК или DHL, а отсреща ви заливат с тревожни истории за „блокирана сметка“ или „задържана на митницата пратка“. Целта е да се паникьосате и сами да им дадете данните си.
За да противодейства на това, А1 използва система, която проверява откъде реално идва обаждането и дали това съответства на номера, който се показва на дисплея.
„Това става за милисекунди“, каза Бурдашева. „То се прави на всяко повикване. Това не ви забавя начина, по който си комуникирате.“
Но технологията може да отстрани само част от проблема. Останалото се връща към едно доста по-просто правило: познатият номер вече не е достатъчно доказателство, че човекът отсреща е този, за когото се представя. А ако при spoofing атаката целта е доверието на един потребител, при корпоративните кибератаки залогът може да бъде работата на цялата компания.

Четири пъти повече публично известни атаки
„Виждаме един огромен ръст на кибератаките, таргетиращи компании в България“, каза Андреа Сотиров, мениджър „Киберсигурност и мрежови архитектури“ в А1.
Според представените от него данни публично оповестените атаки срещу организации в страната от началото на 2026 г. са приблизително четири пъти повече спрямо предходната година и вече се равняват на общия им брой за предишните четири години.
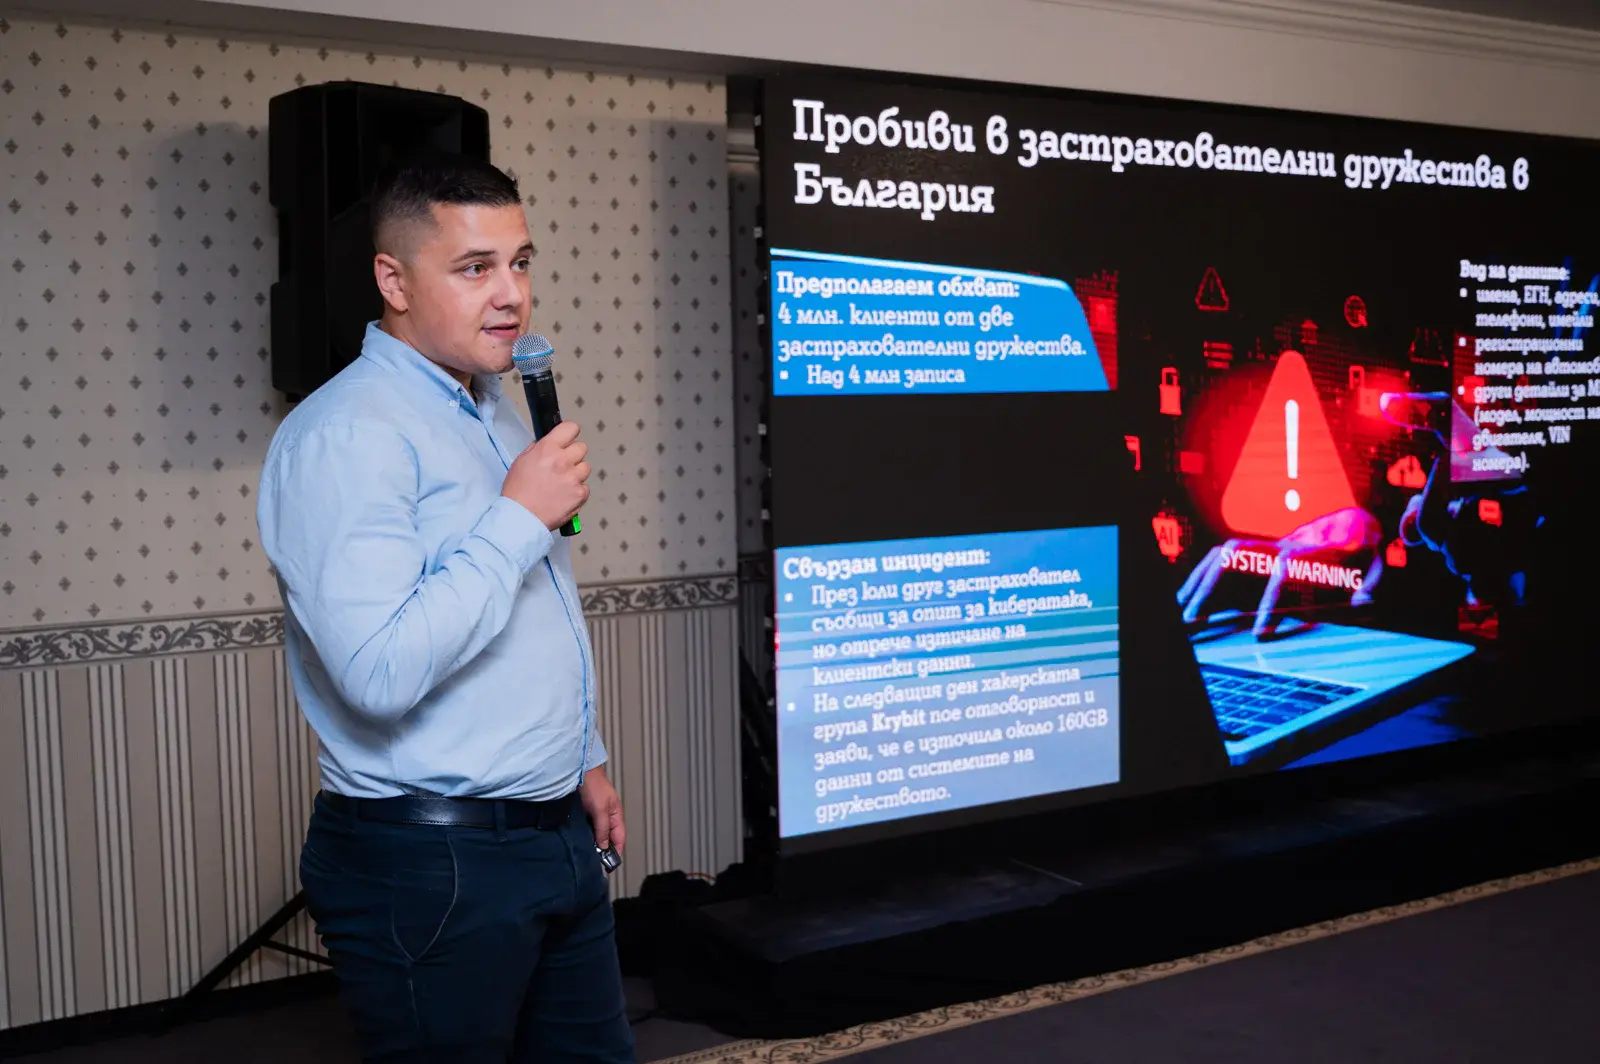
Зад тази статистика стоят компании, които в един момент просто престават да работят нормално. В един от случаите неправилно конфигуриран API интерфейс води до изтичането на над 4 млн. клиентски записа. При друг ransomware атака криптира системите на компанията и според представените данни са изтекли около 160 GB клиентска информация. Само през септември Сотиров посочва и случай с аптечна верига, която временно не може да обслужва клиентите си, както и пробив, при който са изтеглени около 235 GB данни.
Точно тук киберсигурността престава да бъде проблем само на IT отдела. Една атака може да спре продажби, доставки или обслужване на клиенти и за часове да се превърне в чист бизнес риск.
Според Сотиров проблемът е, че много компании осъзнават това прекалено късно.
Много от компаниите, които бихме считали за среден и голям бизнес, подценяват този аспект на своя бизнес и осъзнават, че това е нещо много важно чак когато вече е твърде късно и се е случила атака
А към картината вече се добавя и AI. Същите инструменти, които бизнесът използва за автоматизация, могат да помагат за създаването на phishing съобщения, социално инженерство и други части от атаката. Затова отговорът все по-често също включва AI - или както гласи един от слайдовете в презентацията: Fight fire with fire.

От продукт към постоянно управление
Мария Мънзова, мениджър „ICT и фиксирани услуги за корпоративни клиенти“ в А1, гледа на киберсигурността не като на еднократно внедряване на решение, а като на постоянна грижа.
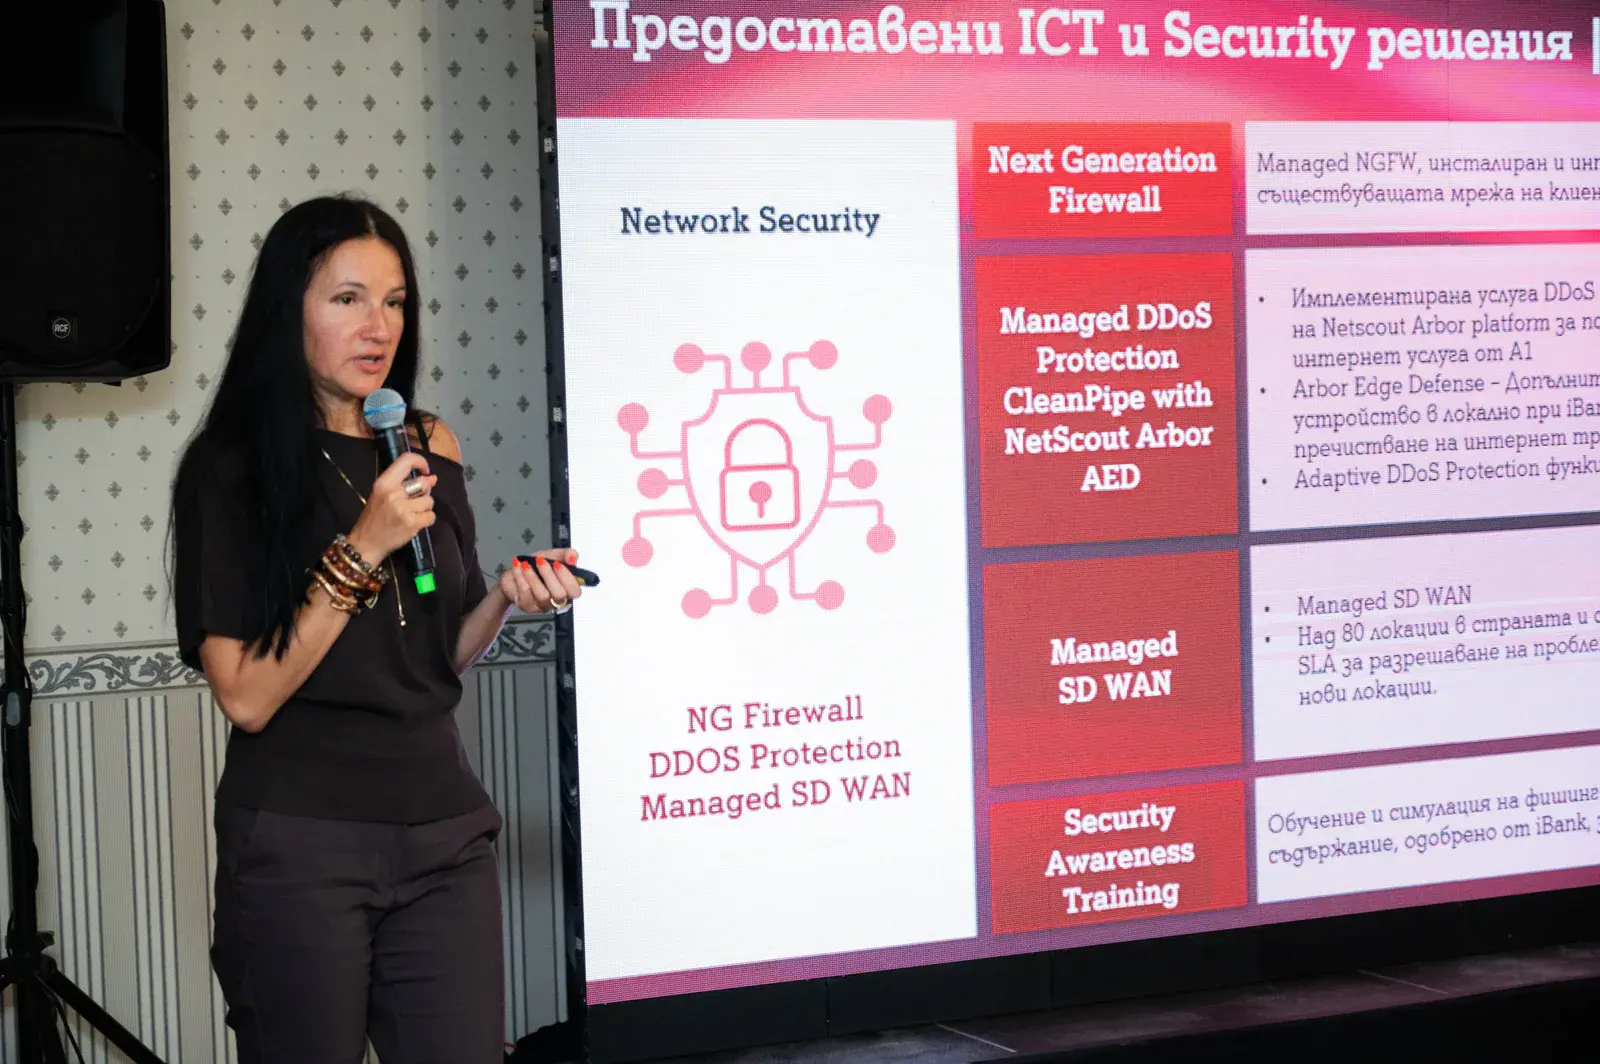
Именно затова все по-важен става т.нар. managed services модел, при който защитата не приключва с инсталирането на дадена система, а продължава с постоянно наблюдение, управление и актуализации.
А1 работи с различни решения за защита на мрежи, приложения, устройства и цялата IT инфраструктура. По данни, представени от Мънзова, телекомът е приключил над 1000 проекта през предходната година, а служителите му разполагат с над 3000 сертификата в различни технологични направления.
Всичко това показва колко много се е променило самото понятие за киберсигурност. Антивирусна програма, firewall и силна парола вече не са достатъчни. Защитата трябва да обхваща устройствата, облачните услуги, служебните профили, мрежовия трафик и начина, по който самите хора използват системите.
От другата страна атакуващите също разполагат с все повече инструменти. Част от атаката вече може да бъде автоматизирана и подпомагана от AI, което я прави по-бърза и по-мащабна.
А най-слабата точка невинаги е сложен технически пробив. Понякога е пропуснат update. Понякога неправилно настроен API. Понякога служител, който отваря убедителен phishing имейл.
А понякога просто човек, който вижда номера на банката си на екрана и решава да се довери.
Колкото по-дигитален става бизнесът, толкова по-трудно киберсигурността може да остане тема само за IT отдела.
СВЪРЗАНИ СТАТИИ
А1 Tech Trip 2026: бъдещето на технологиите, изкуствения интелект и киберсигурността
Решения за умния дом, персонализирани дигитални услуги и новите iPhone 18 Pro и iPhone Pro Max представи А1 пред журналисти
А1 ще предлага най-новото поколение iPhone, Apple Watch и AirPods
А1 започва предварителни поръчки за новите iPhone, Apple Watch и AirPods, като първите устройства ще бъдат налични от 18 септември, а сгъваемият iPhone Duo – от 23 октомври

А1 затвърди лидерството си като най-голямата технологична компания и системен интегратор
А1 зае първо място в общото класиране и оглави пет секторни категории
Последни Технологии
виж още
Хуманоидните роботи са навсякъде в демонстрациите, но почти никъде в реалната икономика
През 2025 г. в света са продадени едва около 7000 хуманоидни робота, но Bank of America очаква годишните доставки да нараснат до 1,2 млн. до 2030 г., докато технологията все още остава основно в пилотни проекти
В Китай McDonald’s вече стига до клиентите по въздух с дрон
Meituan свързва ресторант на веригата в Шанхай със специални станции за получаване на поръчки, като дроновете доставят храната за под 10 минути и могат да работят при дъжд, сняг и силен вятър
Китай отхвърля предупрежденията на САЩ за AI, но приема рисковете сериозно
Пекин не иска да забавя технологията и да рискува постигнатото в надпреварата с Вашингтон, докато паралелно разширява мерките за безопасност и контрол
Последни Profit
виж още

Дженсън Хуанг: Няма никакъв шанс AI да унищожи света до 2030 г.
Главният изпълнителен директор на Nvidia отхвърля предупрежденията за изчезване на човечеството като „апокалиптични сценарии“, които не почиват на научни доказателства
Европа е изправена пред дефицит на авиационно гориво за четвъртото тримесечие на годината
Запасите от суровината в европейските транспортни центрове достигнаха седемгодишно дъно в седмицата до 10 септември