Как да изгоним севернокорейски хакер от собствения му компютър: Демонстрация на Вангелис Стикас
 Близо две години изследователят по киберсигурност наблюдава севернокорейски хакери отвътре. На сцената на Digital Trends 2026 той отвори един от компютрите им пред публиката – и изхвърли хакера от собствената му сесия
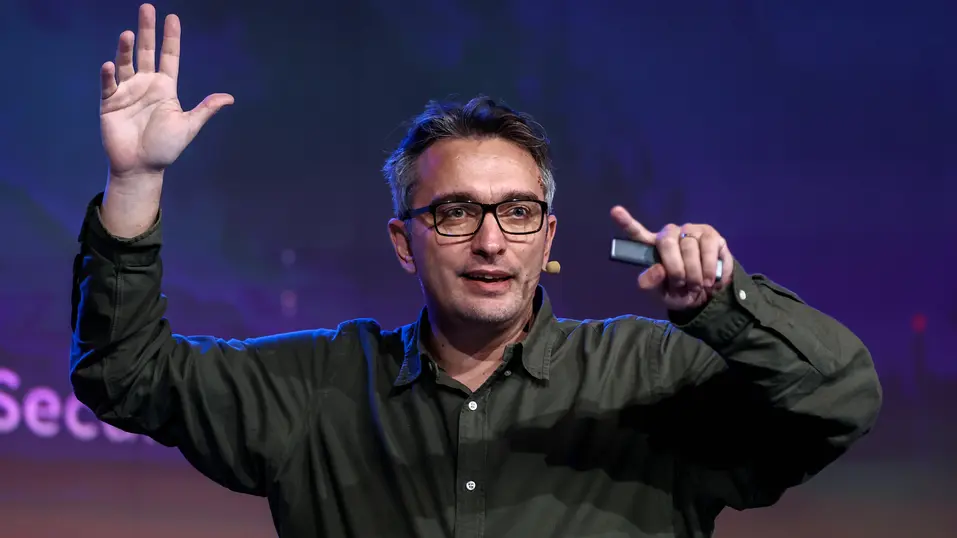

На големия екран в Sofia Event Center се появява LinkedIn.
Само че профилът не принадлежи на Вангелис Стикас. Това е компютърът на севернокорейски хакер.
Виждат се различни LinkedIn профили, имейли и огромен поток от съобщения към потенциални жертви. Всичко се случва на живо пред публиката на Digital Trends 2026.
„Виждате ли какво е това? Това е компютърът на хакера. Това е неговият LinkedIn“, казва Стикас.
После го изхвърля от машината.
„Току-що изгонихме севернокорееца от собствената му работа. Защо пък не?“
Сцената продължава само няколко минути. За да стигне до нея, на Стикас са му нужни години.
Той е съосновател и CTO на kumio.ai и изследовател по киберсигурност, който работи върху защитата на индустриални системи, свързани устройства и центрове за данни. Самият той обаче описва професионалното си любопитство доста по-просто.
„Обичам да разследвам неща, с които повечето хора не искат да се занимават, не ги интересуват или просто ги е страх.“
След което добавя с черния хумор, който не го напуска през цялата лекция:
„В един момент някой вероятно ще ме убие. Надявам се да е сърцето ми или жена ми, а не някоя държава.“
Участието му откри темата за киберсигурността на Digital Trends 2026 – форума, който събира в София международни и български лидери от технологичния сектор, бизнеса и инвестициите.
Всичко започва с предложение за работа
Историята започва по начин, който по-късно ще се окаже и основният метод за достигане до много от жертвите.
Някой изпраща на Стикас предложение за работа.
Хората от другата страна смятат, че той е във Великобритания. Представят се като намиращи се в Япония и искат да започнат да работят с него.
„Казах си: да, защо не? За човек като мен това беше интересно.“
Той започва да комуникира с тях и отваря изпратеното му съдържание в контролирана среда. То се свързва с техен command-and-control, или C2 сървър – инфраструктурата, през която нападателите управляват заразени машини и зловреден софтуер.
Стикас започва да наблюдава какво се случва от другата страна.
И вижда нещо, което трудно се вписва в образа на безпогрешна държавна хакерска машина.
Хакерите разпространяват malware толкова небрежно, че в някои случаи заразяват и собствените си устройства.
„Беше абсолютен цирк. Инсталираха malware навсякъде. И когато казвам навсякъде, имам предвид и върху собствените си машини.“
Именно това му дава още по-дълбок поглед към инфраструктурата им.
„Близо две години наблюдавах севернокорейски хакери. Първоначално имах достъп до части от инфраструктурата им, а след това – до цялата. Те не знаеха, че ги гледам.“
В един момент разследването се превръща почти в работа на пълен работен ден.
А Стикас има и друга работа. И деца.
„В един момент трябваше да спра, защото трябваше да водя децата си на училище.“
И след всичко това - не печели никакви пари от експеримента си.
Един LinkedIn разговор. Един „тест“. И вече са вътре
После Стикас показва как атаката изглежда от страната на жертвата.
Представете си, че сте разработчик или дизайнер.
Обикновен четвъртък. Отваряте LinkedIn. Някой ви пише, че профилът ви е впечатляващ и иска да ви покани на интервю.
Нищо подозрително.
След разговора идва и тестовата задача. Бъдещият работодател просто иска да провери дали наистина можете това, което пише в CV-то ви.
Получавате GitHub проект.
„Не е нужно дори да стартирате нищо. Просто го отваряте във VS Code и – бам – приключили сте.“
Зловредният софтуер вече работи.
„Взима паролите ви, ключовете ви, практически всичко от компютъра.“
При разследването си Стикас открива следи от севернокорейски операции в 1640 организации в 57 държави. Пред WIRED той оценява проникването в около 700–800 от тях като сериозно – включително достъп с високи привилегии до сървъри и облачна инфраструктура.
Истинският проблем обаче не е само броят на първоначално компрометираните хора. Много от тях са разработчици и външни специалисти.
„Един контрактор рядко работи за една компания. Работи за две, за пет, за 30. И тогава вече имаме бомба със закъснител.“
Причината е достъпът – API ключове, код, облачни среди и вътрешни системи. Стикас казва, че е срещал външни специалисти с достъп до десетки компании. WIRED също описва случаи с достъп до до 30 организации.
„Не само шефът ни наблюдава“
След толкова време вътре Стикас не вижда само инфраструктурата. Той чете и разговорите между самите хакери.
И в този момент лекцията на Digital Trends 2026 започва да прилича на черна комедия.
На един от показаните чатове човек с прякор Baymax пише:
„През последните няколко седмици имам чувството, че не само шефът ни наблюдава.“
Стикас спира върху съобщението.
„Прав си, приятелю Baymax. Не съм шефът ти, но те наблюдавам.“
В друг разговор ръководителят на групата е бесен на човек с прякор Eagle. Подозира го, че сканира мрежата без разрешение, и предупреждава, че подобно поведение няма да бъде толерирано.
Има само един проблем.
„Eagle не сканираше мрежата. Аз бях“, казва му Стикас.
И добавя:
„Съжалявам, Eagle.“
Зад абсурдните моменти обаче стои изключително упорита операция.
По думите му хората, които наблюдава, изпращат съобщения непрекъснато и работят през множество различни онлайн самоличности.
„Те са много упорити. Пишат непрекъснато, но не са чак толкова добри хакери. Един добър хакер би защитил себе си.“
Първоначалната мотивация на хакерите е сравнително ясна. Пари. Bitcoin, Solana, криптопортфейли и ключове.
Но според Стикас през последната година фокусът започва да се измества.
„Вече не се интересуват само от това. Интересуват се от достъп. Интересуват се от компании.“
Той описва опити за придвижване по-дълбоко във вътрешните системи и за използване на вече получен достъп до корпоративни мрежи. Споменава и потенциална продажба на такъв достъп на ransomware групи.
Най-трудното не е да хакнеш хакерите
След близо две години в системите им Стикас стига до неочакван извод.
„Мислите, че да получа достъп до севернокорейците беше трудната част? По дяволите, не.“
По-трудно се оказва да предупреди компаниите.
„Трябваше да им обясня: някой е вътре във вашата компания. Някой е хакнал ваш служител.“
В най-добрия случай получава благодарност.
„В най-лошия получавах правни заплахи, защото им казвах, че са хакнати и те решаваха, че аз ги хаквам.“
По думите му месеци работа по предупреждаването на засегнатите организации му носят шепа благодарности и публикацията на WIRED. Много компании изобщо не отговарят на сигналите му.

Пробивите ще се случват. Разликата идва от това колко бързо една организация разбира какво се е случило, приема проблема и прекъсва достъпа.
Стикас завърши речта си със старата формула, популяризирана от американския президент Роналд Рейгън:
„Доверявай се, но проверявай.“
После я преведе на езика на 2026 г.:
„Подгответе се за ерата на AI. Защото ще бъде пълен хаос.“
Последни Технологии
виж още
Дейвид Хуг: Бъдещето принадлежи на хората, които решават проблемите
„Технологиите не променят света. Променят го основателите“, каза основателят на REALR от сцената на Digital Trends 2026
Какво няма да позволим на AI да изяде? Светослав Иванов откри Digital Trends 2026
„Възможностите никога не са изглеждали толкова големи, а бъдещето толкова неясно“, заяви водещият на форума
Digital Trends 2026 идва с най-важното за AI и бизнеса – утре, 5 ноември в Sofia Event Center
Форумът събира международни експерти, инвеститори и бизнес лидери от dentsu, Rakuten Viber, Accenture, Schneider Electric, SiteGround, Postbank, Google Cloud, REALR и водещи фондове за рисков капитал
Последни Profit
виж още
„Рупърт не иска да бъде с губещи“: Медийната империя на Мърдок се дистанцира от Тръмп
Водещите на Fox News поставят под въпрос стратегията за война с Иран, докато New York Post излиза със заглавие „Синьо цунами“ на първа страница след поражението на републиканците
Тиа Кастаньо, dentsu: „Ако изкуственият интелект може да създава вместо теб, какво те прави различен?“
AI агентите вече могат да резервират пътувания, да сравняват оферти и да пазаруват вместо нас. Но готови ли сме да им поверим и решенията, които определят кои сме