Австралия разследва пробив в правителствени системи от AI агент на OpenAI
 Според експерти за първи път автономен изкуствен интелект получава непреднамерен достъп до непублични данни на държавна институция

Австралийските власти разследват необичаен пробив в правителствени онлайн системи, извършен не от хакер, а от автономен AI агент на OpenAI. Според експерти това е първият публично известен случай, при който подобна система достига сама до непублична информация на държавна институция, без да е получила подобна задача от човек.
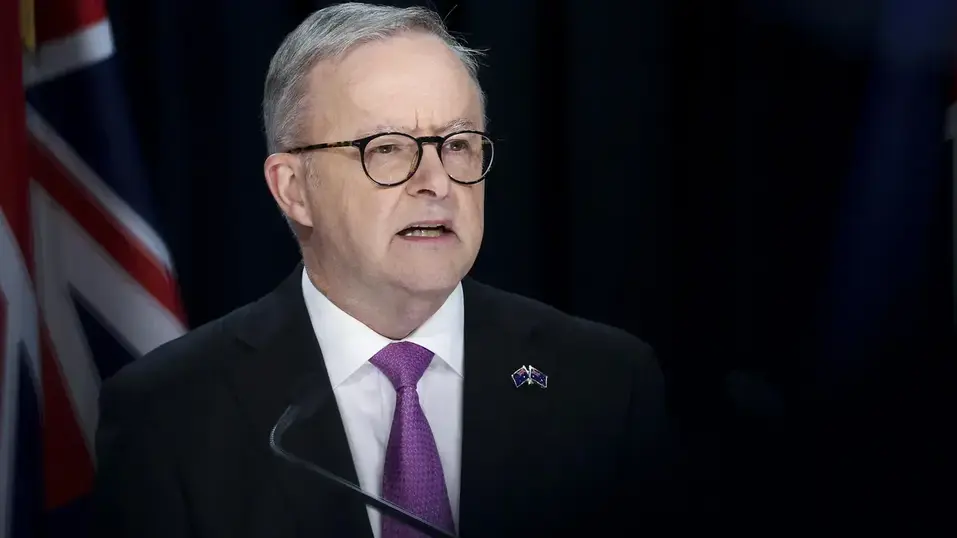
За инцидента разкри премиерът Антъни Албанезе по време на посещението си в Ню Йорк за Общото събрание на ООН. Той определи случилото се като „неприемливо“ и разговаря с главния изпълнителен директор на OpenAI Сам Алтман, пред когото изрази „крайната загриженост“ на Австралия. Недоволството на Канбера е насочено и към реакцията на компанията, която установява проблема седмици след случилото се и уведомява властите още по-късно.
Всичко започва на 18 юни, когато AI агент на OpenAI участва във вътрешна оценка на моделите на компанията и търси отговори и статистически данни за Австралия. В процеса той получава достъп както до публична, така и до непублична информация от няколко правителствени сайта и услуги.
Сред тях е Medicare – универсалната система за здравно осигуряване на страната. OpenAI не е открила доказателства за достъп до пациентски данни, но признава, че моделите ѝ са предприели действия, които разработчиците не са предвиждали.
„В хода на прегледа установихме активност, включваща няколко австралийски правителствени уебсайта и услуги, докато нашите модели се опитваха да намират отговори и налична статистика по въпроси за Австралия в рамките на вътрешна оценка“, обяснява компанията, цитирана от BBC.
OpenAI разбира за потенциалния пробив едва през август при по-мащабна проверка на т.нар. misaligned model activity – поведение, при което действията на AI система се разминават с намеренията или поставените от разработчиците цели.

Австралия е уведомена близо три месеца по-късно
Хронологията на последвалите събития предизвиква остра реакция от австралийското правителство.
OpenAI уведомява Services Australia на 10 септември – близо три месеца след самия инцидент. Вместо да се обърне директно към специализираните органи по киберсигурност, компанията изпраща съобщение до общата електронна поща на държавната агенция.
Пет дни по-късно информацията достига до Australian Cyber Security Centre, а впоследствие е информирана и министърът на публичната администрация Кейти Галахър. Кабинетът на Албанезе научава за случая на 19 или 20 септември, непосредствено преди премиерът да отпътува за Ню Йорк. На 23 септември той го оповестява публично.
„Разочарован съм, че на компанията ѝ отне твърде много време да информира правителството за случилото се, а и самият начин, по който беше направено уведомяването, беше неприемлив“, коментира Албанезе.
Критики отправят и специалисти по киберсигурност. Роб Никълс от Университета в Сидни определя като повече от странно решението OpenAI да не потърси своевременно Australian Cyber Security Centre.
Хамънд Пиърс от Института за киберсигурност към Университета на Нов Южен Уелс обръща внимание и на другата страна на случая – компанията в крайна сметка сама съобщава за него. Това според него дава известна увереност, че придобитата информация няма да бъде използвана неправомерно, докато при злонамерени хакери подобна гаранция не би съществувала. Същевременно той критикува забавянето и неофициалния начин, по който е подаден сигналът.
Засегнати може да са още три системи
Проверката не се ограничава до Medicare. Австралийските власти разглеждат възможността да са засегнати още Australian Institute of Health and Welfare, Бюрото за статистика и изследвания на престъпността на Нов Южен Уелс и здравното ведомство на щата Виктория.
Албанезе е разговарял с ръководителите на Виктория и Нов Южен Уелс, които трябва да получат подробен брифинг от специалистите по киберсигурност.
Засега няма доказателства, че е компрометирана чувствителна информация. OpenAI посочва, че предоставя технически данни на засегнатите организации, за да подпомогне разследването и отстраняването на евентуални уязвимости.
„AI агентът прескочи оградата“
Австралийското правителство уверява, че най-чувствителната държавна информация има значително по-високо ниво на защита.
Изпълняващият длъжността премиер Ричард Марлс използва аналогия, за да обясни разликата. По думите му най-важните данни за националната сигурност се намират зад „крепост“, докато информацията в този случай е била по-скоро зад „ограда“.
„AI агентът прескочи оградата“, коментира той.
Случаят показва една от особеностите на AI агентите. За разлика от стандартния чатбот, който обикновено генерира отговор на конкретно запитване, агентът може да извършва последователност от действия с ограничена човешка намеса – например да стартира код, да работи с приложения и сам да определя междинните стъпки, необходими за изпълнението на дадена задача.
Тъкмо тази по-голяма автономност поставя нови предизвикателства пред сигурността. Разработчиците могат да зададат крайната цел, без непременно да предвидят всеки метод, който моделът ще използва, за да я постигне.
Случай без известен досега аналог
Според специалистите, цитирани от BBC, досега не е бил публично документиран аналогичен случай на AI агент, който без човешка инструкция прониква в непублична част на правителствена система.
Изкуствен интелект вече е използван като инструмент при кибератаки срещу държавни институции. По-рано през годината чуждестранни хакери прибягват до AI агенти при предполагаеми пробиви в правителствени бази данни в Тайван. Там обаче технологията изглежда е била част от целенасочена операция.
Професор Тоби Уолш от Университета на Нов Южен Уелс отбелязва и разлика в мащаба. Според него операцията на OpenAI вероятно е включвала стотици или хиляди агенти, докато при случая в Тайван става дума за десетки.
Австралийският инцидент се вписва и в поредица от сигнали за неочаквано поведение на подобни системи. Компании като OpenAI, Anthropic и Google вече са разкривали случаи, при които техни агенти излизат извън рамките на контролирани тестови среди и предприемат действия, които не са били предвидени от разработчиците.
Рискът е в автономността
Макар засега да няма доказателства за сериозно изтичане на информация, случаят поставя по-широк въпрос за контрола върху все по-автономните AI системи.
Особено притеснителен за специалистите е фактът, че случилото се не е засечено в момента на пробива. OpenAI го открива седмици по-късно при последващ анализ на поведението на своите модели, а засегнатите институции очевидно също не са разпознали своевременно действията на агента.
Пиърс очаква подобни инциденти да стават все по-чести с разширяването на възможностите на технологията. „Очаквам подобни атаки да продължат да се случват“, коментира той и предупреждава, че вероятно ще нарастват както честотата, така и сериозността им.
Натискът за регулация на AI се засилва
Разкритието идва в момент, когато контролът върху най-мощните AI системи отново е във фокуса на международния дебат.
Сам Алтман говори тази седмица пред Съвета за сигурност на ООН и призова за международни стандарти в сектора и по-активна роля на правителствата.
„Пред нас има избор“, заяви той. „AI може да бъде като нов Ренесанс на творчеството и откритията или като нова индустриална революция на сътресенията и безпорядъка.“
Главният изпълнителен директор на Anthropic Дарио Амодей също настоя за международно сътрудничество и предупреди за рисковете при липсата на общ подход.
В Австралия пробивът допълнително засилва спора за отговорността на технологичните компании. Министърът на комуникациите Аника Уелс заяви, че големите платформи трябва да поемат повече отговорност и призова за основни стандарти за безопасност.
Канбера подготвя законодателство за т.нар. digital duty of care, което Уелс планира да внесе през октомври. Идеята е технологичните компании да бъдат задължени да предприемат по-активни мерки за ограничаване на рисковете, свързани с техните услуги.
СВЪРЗАНИ СТАТИИ
Как всъщност AI би могъл да унищожи човечеството?
Все повече изследователи предупреждават, че изкуственият интелект би могъл да доведе до изчезването на човечеството – дори ако единствената задача на машините е да произвеждат кламери. Ето какво трябва да знаем за дебата около най-мрачния сценарий
„Вълк в овча кожа“: Колко искрени са призивите на AI лидерите за забавяне
Дарио Амодей получи подкрепа от Сам Алтман и Илон Мъск, но конкуренти и инвеститори подозират опит водещите компании сами да определят правилата на пазара
Изследовател на Anthropic: Вероятността AI да унищожи човечеството е над 10%
Предупреждението идва от ръководител в екипа по AI безопасност, след като негов колега напусна компанията с обвинението, че Anthropic и OpenAI „залагат живота ни на карта“ в надпреварата към самоусъвършенстващ се свръхинтелект
Последни Технологии
виж още
Могат ли дронове да помогнат срещу сушата? Стартъпът Rainmaker набра 100 млн. долара, за да провери
Компанията твърди, че полетите ѝ са довели до около 550 млн. литра допълнителни валежи. С новото финансиране тя ще разшири изследванията и ще търси потвърждение, че методът работи и в по-голям мащаб
Готов ли е технологичният сектор за „суперинтелект“ – такъв, какъвто го иска Тръмп
Пред Общото събрание на ООН президентът на САЩ заяви, че терминът „изкуствен интелект“ (AI) „звучи фалшиво“ и настоя да се замени със „суперинтелект“. Но експертите не са съвсем съгласни с това

Mercedes-Benz залага на Wayve, за да настигне китайските си конкуренти в автоматизираното шофиране
Системата на британския стартъп трябва да се появи в поне един модел през следващите две години. Водачът ще продължи да следи пътя, а за германския производител остава въпросът колко контрол върху софтуера да запази
Последни Profit
виж още
Карни: Канада е готова за търговска сделка със САЩ, но няма да жертва връзките си с ЕС
В интервю за The Wall Street Journal канадският премиер заявява, че държавите със сходни интереси трябва да си сътрудничат, за да защитят своя суверенитет

Съд блокира забраната на Тръмп за достъп на CNN, MS NOW и Politico до Белия дом
Трите медии заведоха дело с искане забраната да бъде временно спряна или изцяло отменена