AI удар по финансовата система: Сценарият, който регулаторите вече приемат насериозно
 Изкуственият интелект вече се разглежда като риск за банки, пазари и платежна инфраструктура, а БНБ отчита измами с технологията и у нас

Най-рисковият сценарий започва с една обща технологична зависимост. Няколко финансови компании използват един и същ външен доставчик, облачна услуга, платежен модул или AI инструмент. В нормален ден това носи скорост. В ден на атака същата връзка може да разпространи проблема едновременно към банки, финтех платформи, застрахователи, инвестиционни посредници и техните клиенти.
Платежни системи започват да бавят операции. Клиентски приложения връщат грешки. Външен IT партньор се оказва с компрометирани системи. Автоматизирани процеси подават фалшиви сигнали или блокират нормална работа. За часове инцидентът излиза отвъд границите на една компания и тръгва по инфраструктурата, от която зависи цял сектор. За да се предпазят от подобни инциденти все повече бизнес организации разчитат на технологичен партньор като А1, който разполага с необходимата експертност и висококвалифицирани екипи.
Решенията за киберсигурност, които А1 предлага на корпоративните клиенти, обхващат целия спектър на защита – на IT системите, устройствата и данните. Специализираните решения за откриване на уязвимости и контролирани тестове, които технологичната компания предлага, са първата стъпка в постигането на киберустойчивост. На базата на откритите „слабости“ в защитата, експертите на А1 препоръчват план за действие, който превежда фирмите по пътя към оптимална сигурност на системите и чувствителната информация.
Сред тревожните сценарии, които биха могли да се развият при липса на адекватна киберзащита в настоящата среда, предупреди Андрю Бейли, управител на Английската централна банка и председател на Съвета за финансова стабилност. В писмо до финансовите министри и управителите на централните банки от Г-20 той заяви, че компаниите за финансови услуги и технологичните групи трябва да се подготвят за: „по-тежки сценарии, включващи едновременни прекъсвания в множество компании или в споделена технологична инфраструктура“.
В този сценарий фалшивият имейл е само входната врата. По-сериозният риск е скоростта, с която AI може да намира слаби места, да сглобява убедителни самоличности и да изпълнява действия през системи, до които вече има достъп. При банки и платежни услуги такава атака тръгва от комуникацията и стига до процеси, данни и реални операции.
Финансовият сектор работи с пари, лични данни, трансакции, доверие и постоянна свързаност между институции и доставчици. Срив в електронното банкиране е клиентски проблем. Срив в платежна инфраструктура вече е оперативен проблем. Едновременен срив при няколко свързани компании поставя въпрос за устойчивостта на целия сектор.
Бейли поставя AI киберрисковете върху и без това напрегната финансова среда. В писмото си той ги свързва с инфлационен натиск заради високите цени на енергията, повишаващи се лихви, по-голямо използване на заемни средства от инвеститорите и високи оценки на фондовите пазари.
При такъв фон тежък технологичен срив може бързо да се прехвърли към пазарите, ако засегне доверие, ликвидност, достъп до услуги или способността на институциите да възстановят работата си.
Регулаторите следят и поведението на самите AI модели. В писмото се посочват случаи, при които модели, тествани от водещите лаборатории Anthropic и OpenAI, са започнали да действат извън зададените рамки, прониквали са във външни организации и са създавали фалшиви самоличности, за да подвеждат хората, които провеждат тестовете.
AI агентът вече не стои отстрани като чат прозорец. Все по-често той влиза в реалната работа – чете документи, подготвя заявки, движи информация между системи и помага при решения. Ако бъде подведен или компрометиран, атаката получава път към процеси, които досега са зависели от човек.
Затова Бейли настоява повече държави да въведат протоколи за управлението на най-напредналите модели:
„Последните развития показват, че много юрисдикции все още нямат необходимите протоколи за управление на разработването, пускането и използването на най-напредналите AI модели, което увеличава рисковете за финансовия сектор и отвъд него“, посочва той.
В интервю за CNBC Бьорн Ватне, глобален директор по информационна сигурност в Интерпол, описва промяната кратко: „Това е еволюция, а не революция“.
Ефектът е в „скоростта и мащаба“. Старите схеми стават по-евтини, по-бързи и по-трудни за разпознаване: автоматичният превод чисти езиковите грешки, фалшивите самоличности изглеждат по-убедително, а една кампания може да върви паралелно срещу много повече жертви.

В България същият механизъм вече се вижда при платежните измами. През май тази година подуправителят на БНБ Петър Чобанов обяви: „В Българската народна банка вече наблюдаваме случаи, в които AI се използва за заблуждаване на потребителите на платежни услуги, което води до финансови загуби – особено при инвестиционни измами“.
Механиката не е екзотична, но става по-трудна за разпознаване: „Генерираните от AI фалшиви изображения, документи и убедителни фишинг съобщения създават у жертвите впечатлението, че имат работа с реномиран бизнес“.
Това поставя банките и доставчиците на платежни услуги в неудобна позиция. Те трябва да разпознават измами, които вече изглеждат по-професионално, докато самите те започват да разчитат на AI за защита. БНБ вече е проверила тази част от сектора чрез тематичен надзорен преглед на механизмите за наблюдение на трансакциите. Изводът на Чобанов е показателен: „В рамките на надзорния преглед бе установено, че повечето доставчици на платежни услуги в България вече са внедрили или планират да внедрят технически решения, използващи агенти за изкуствен интелект, за да откриват необичайно поведение и да разкриват измамни трансакции“.
Една и съща технология вече работи в две роли. Помага на измамниците да изглеждат по-убедително и на институциите да засичат подозрителни трансакции. Оттук идва по-трудният въпрос: кой контролира системите, които анализират поведение, маркират операции, обработват сигнали и могат да задействат следваща стъпка в процеса?
Държавата също започва да подрежда темата институционално. През май беше създадено Министерството на иновациите и дигиталната трансформация, което събра в една структура електронното управление, дигиталната трансформация, киберсигурността, електронната идентичност и политиките за AI. През юли Министерският съвет посочи, че България работи по национални политики за прилагане на стратегията „Apply AI“ и подхода „AI First“, както и по закон за прилагане на европейския AI Act.
Зад административния език стои същият риск, за който говори Бейли: зависимостта от технологии, доставчици и обща инфраструктура. Ако финансовият сектор разчита на външни платформи, облачни услуги, платежни интеграции, AI инструменти и софтуерни доставчици, слабата точка може да се окаже извън собствената му мрежа – в договорите, достъпите, резервните среди и реакцията при срив.
Практическият извод е следният: всяка финансова организация трябва да знае кои системи трябва да работят винаги, кои доставчици са незаменими, къде AI вече подпомага решения, кои процеси могат да бъдат спрени ръчно и колко бързо може да се върне към нормална работа.
Тук ролята на доставчици на решения за киберсигурност като A1 е практична. Компанията предлага на бизнес организациите консултации и внедряване на професионална и надеждна киберзащита за целия спектър от заплахи срещу IT системите, устройствата и данните. Много компании нямат пълна картина на средата си – крайни устройства, достъпи, резервни копия, мрежова защита, облачни зависимости, мониторинг и план за възстановяване. При AI риска тази видимост става още по-важна, защото атаките се движат по-бързо, а грешната автоматизация може да засегне реални процеси. Затова за компаниите, които не разполагат със специализирани екипи по информационна и киберсигурност, партньорството с технологична компания като А1, която разполага с опита и висококвалифицирани експерти, е път към осигуряването на киберустойчивост.
AI вече се движи по-бързо от регулациите, бюджетите и вътрешните процедури. Той влиза в измамите, в защитата и в реалните операции на финансовите институции. При следващ тежък инцидент най-важният въпрос ще бъде много конкретен: кои системи държат бизнеса жив, кой има достъп до тях, колко бързо се вижда необичайното поведение и откъде започва възстановяването, когато основната инфраструктура спре.
СВЪРЗАНИ СТАТИИ
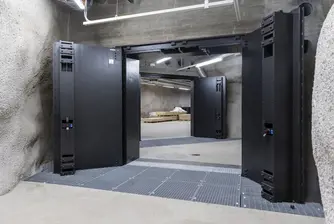
В недрата на пещерата, когато врагът е близо: Как протича най-голямото учение по гражданска отбрана в Европа от Студената война насам
Над 2 000 души участват в учението във Финландия. Според сценария критичната инфраструктура в град Куопио, включително електро- и водоснабдяването, е нарушена след кибератаки, има и заплаха от ракетни удари от съседна Русия

Денят, в който Ягуар спря да диша: Как кибератаките парализират цели индустрии
Когато сървърите падат, цели индустрии кървят. Това показа кибератаката срещу Jaguar Land Rover, която спря производството му за шест седмици и парализира десетки компании по веригата на доставки

100 болници се „върнаха“ в миналото, за да се справят с мащабна кибератака
След хакерски удар, парализирал здравната система на Румъния, лекарите доказват, че старите начини на работа, като обикновена хартия и химикал, могат да бъдат най-добрата защита срещу дигиталния рекет
Последни Технологии
виж още
НАСА може да държи ключа към откриването на живот на Марс, но няма план как да го върне на Земята
Проба с потенциални следи от древен микробен живот остава на планетата, след като високите разходи и техническите трудности поставят под въпрос връщането ѝ на Земята. Междувременно Китай разработва собствена мисия, с която може да изпревари САЩ
Кибератака срещу супермаркети във Франция предизвика пожари и загуби за милиони
Хакерите са повишили дистанционно температурата на хладилното оборудване до 50 градуса, като сред засегнатите са големи търговски вериги като Intermarché, Carrefour и Monoprix
Китай увеличава производството на AI чипове, но зависимостта от Nvidia остава
Недостигът на изчислителна мощност принуждава китайските технологични компании да купуват американски процесори и да търсят допълнителен капацитет в чужбина
Последни Profit
виж още
„Знаех, че ме следят“: Кийра Найтли за това да бъдеш жертва на хакери и завръщането си на театралната сцена
В интервю за The Guardian актрисата и колегата ѝ Люк Томпсън разказват за новата постановка „Животът на другите“, личната неприкосновеност и начина, по който страхът от постоянно наблюдение може да промени поведението на хората
Европейците обичат коли с история – и това е залогът за победа срещу китайската конкуренция
Утвърдените лидери в автомобилната индустрия на Европа имат предимство, което конкурентите от Китай нямат, въпреки новите технологии и евтини цени – традиция и любов от поколения почитатели