Някой всява хаос из Европа. Въпросът е кой?
 Десетки полети бяха засегнати, медии евакуираха редакциите си, а хакери атакуваха хладилни системи в супермаркети. България също попадна под ударите

Вълна от бомбени заплахи, кибератаки и предполагаеми саботажи разтърси Европа през последната седмица. Правителствени служители и ръководители на компании все повече се опасяват, че отделните инциденти са част от координирана кампания за дестабилизация. Засега обаче никой не може да установи кой стои зад нея.
Всичко започна в понеделник, когато хакери проникнаха в системите за управление на хладилници и фризери в европейски супермаркети, повишиха температурите до близо 50 градуса и принудиха търговците да изхвърлят големи количества развалена храна.
На следващия ден летища и авиокомпании в цяла Европа започнаха да получават имейли със заплахи за поставени взривни устройства.
До петък вечерта засегнатите полети вече бяха около 50, а хакери бяха получили достъп и до хладилни системи в кръвни банки във Франция. Подобни заплахи достигнаха и до европейски медии, включително британската Sky News. Няколко редакции в Ирландия бяха евакуирани, а част от телевизионните и радиопредаванията временно прекъснаха.
„Това е позорно нападение срещу медиите, срещу свободните медии. За съжаление, откъдето вероятно идва, явно не оценяват значението на свободните медии“, коментира Кевин Бакхърст, ръководител на най-голямата ирландска обществена медия RTÉ.
Досега нито една държава или организация не е поела достоверно отговорност за инцидентите. Повечето заплахи се оказаха фалшиви, но предизвикаха сериозни смущения и скъпи операции за сигурност.
„Най-вероятното заключение е, че сме изправени пред опит за хибридна агресия и психологическа война“, заяви испанският външен министър Хосе Мануел Албарес след получените бомбени заплахи на летището в Мадрид.
България също попадна сред мишените
Страната ни беше пряко засегната от серията заплахи срещу европейската авиация.
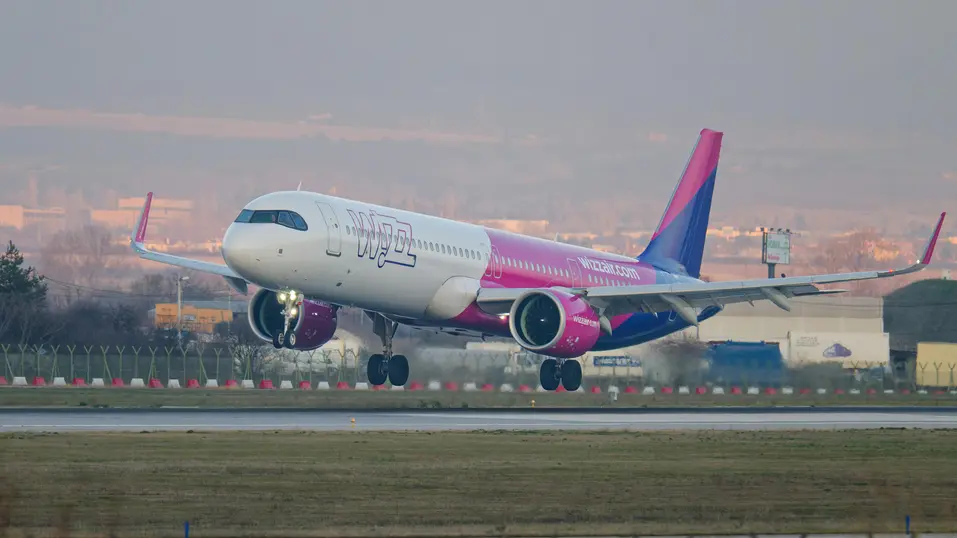
Още в понеделник самолет на Wizz Air, пътуващ от Лондон за София, беше отклонен към Будапеща след сигнал за бомба. Унгарски изтребители ескортираха машината до безопасното ѝ кацане.
През следващите дни заплахи получиха още седем полета, свързани с България. Сред тях бяха самолети от Бергамо, Дъблин, Копенхаген и Мадрид. Един от полетите на Ryanair от Лондон беше пренасочен към Пловдив, а българските военновъздушни сили задействаха изтребители МиГ-29.
В петък два самолета от Лондон и Брюксел кацнаха в София след нови сигнали. Последвалите проверки не установиха взривни устройства.
Същия ден мишена стана и телевизия NOVA. На електронната поща на медията пристигна съобщение със заплаха за бомба в сградата ѝ. Авторът твърдял, че представлява групата, отговорна за атаките срещу европейските авиокомпании.
Имейлът предупреждавал, че взривно устройство ще избухне след 45 минути, и завършвал с думите: „Времето изтича“.
Редакцията в София беше евакуирана и проверена от полицията, но не беше открито нищо подозрително. Излъчването на телевизията продължи без прекъсване. Подобни съобщения получиха и медии в Ирландия. Имейлите до NOVA и RTÉ бяха подписани с името Михаил Андропов и носеха заглавието „Послание към Запада“. Самоличността на подателя не е установена.
Подозренията се насочват към Русия
Европейските власти засега избягват да назовават публично извършител, като дори не са потвърдили, че всички инциденти са част от една операция.
Зад кулисите обаче подозренията все по-често се насочват към Русия, пише The Wall Street Journal.
Кремъл, руското външно министерство и дипломатическите представителства на страната в Европа отричат участие. Това обаче не разсейва опасенията на европейските правителства, които през последната година неведнъж са обвинявали Москва в саботажни операции на континента.
През август дронове с експлозиви бяха насочени към товарно летище в германския град Лайпциг, но взривните устройства не се задействаха.
Според информация на WSJ американското разузнаване е предупредило европейските си партньори, че нападението е било първата стъпка към разширяване на саботажна кампания срещу европейските членове на НАТО, разпоредена лично от руския президент Владимир Путин.

Оттогава се съобщава за опити за саботаж срещу заводи за дронове в Естония, Полша и Словакия, търговски кораби в Черно море и съоръжения на Starlink в Литва и България.
На 9 октомври бяха подпалени антени на Starlink край село Плана, южно от София. Българските власти обвиниха задочно двама 19-годишни германски граждани, за които бяха издадени европейски заповеди за арест. Впоследствие двамата бяха задържани в германския град Дуйсбург.
Според прокуратурата три антени са напълно унищожени, две са частично обгорели, а други три са повредени от огъня. Разследващите твърдят, че заподозрените са пристигнали с автомобил с германска регистрация и са напуснали България само няколко часа по-късно.
Подобни нападения срещу оборудване на Starlink имаше и в Полша и Литва, като полските власти свързаха случая на своя територия с руските разузнавателни служби. Няма обаче публично представени доказателства, че палежът край София и бомбените заплахи от тази седмица са организирани от един и същ извършител или че зад българските инциденти стои Русия.
Едно съобщение може да отклони цял самолет
„В известен смисъл е лесно да създадеш заплаха, защото само с един имейл или телефонно обаждане можеш да предизвикаш проблем“, казва пред WSJ Луис Галего, главен изпълнителен директор на IAG, собственик на British Airways и ирландската Aer Lingus.
Показателен е случаят с два полета към Рим в четвъртък сутринта. Операторът на летище „Фиумичино“ получил имейл, в който се твърдяло, че взривни устройства са поставени на самолет на Finnair от Хелзинки и на машина на Aer Lingus от Дъблин.
Пилотите на втория полет получили нареждане да се отклонят към военновъздушна база в Северна Франция. Първоначално командирът предпочел да продължи към гражданско летище, но френските власти изпратили изтребители, за да наложат пренасочването.
Съобщението предупреждавало, че бомбите ще се задействат до час.
„Те се насочват към вашето летище. Днес небето ви ще бъде червено“, пишело в имейла според WSJ.
Подателят се представял за член на руската крайнодясна ултранационалистическа организация „Мъжка държава“, създадена през 2016 г. и забранена от руски съд пет години по-късно.
Организацията е обвинявана в кампании за тормоз срещу руски компании, включително фалшиви бомбени заплахи към ресторанти заради реклама с чернокож модел и изображение на дъга.
Основателят ѝ Владислав Поздняков отрича групата да стои зад сегашните инциденти.
„Някой използва това име за собствените си злонамерени цели“, заявява той пред WSJ, допълвайки, че организацията е прекратила дейността си през 2021 г. Не е ясно дали споменаването на руската група действително насочва към извършителите, или е опит разследването да бъде отклонено в грешна посока.
Евтин начин да се блокира скъпа инфраструктура
Честотата и географският обхват на заплахите засилват напрежението в Европа, която вече е изправена пред последиците от войните в Украйна и Иран, улични протести и все по-конфронтационната политика на администрацията на Доналд Тръмп към европейските съюзници.
„Не мисля, че досега сме виждали подобна координация“, коментира Бен Смит, главен изпълнителен директор на Air France-KLM, по повод бомбените заплахи.
За разследващите установяването на истинския подател на един фалшив имейл може да се окаже почти невъзможно. Допълнително усложнение са подражателите, които използват вече създадената паника, за да отправят нови заплахи.
Изпращането на един имейл струва почти нищо, докато проверката му може да изисква пренасочване на самолети, затваряне на летища, евакуация на сгради и мобилизиране на полиция и военни.
„Много е лесно да нарушиш нормалния живот на западния свят с прости средства“, казва Петер Нилсон, ръководител на AIRPOL – европейска мрежа за сътрудничество между полицейските и граничните служби на летищата.
„Винаги има спекулации за руснаците, но нямаме нищо, което да ни позволява да кажем, че са те. Вашето предположение е толкова добро, колкото и моето.“
Последни Глобално
виж още

Урсула фон дер Лайен ще посети България след атаките с дронове в Черно море
Председателят на ЕК ще посети Варна във вторник, където ще се срещне с премиера Румен Радев и ще посети Висшето военноморско училище "Никола Вапцаров"

Тръмп обещава „прекрасна“ сделка, обхващаща „цяла Европа“, след среща с пратеника на Путин
Президентът на САЩ е разговарял с Кирил Дмитриев на събитие в Белия дом, на което са присъствали руски и украински официални лица. След срещата стана ясно и че той е обсъдил с европейски лидери необходимост от „по-широка архитектура на сигурността“
Близо 90 милиона разселени хора по света са изложени на сериозни климатични рискове, предупреждава ООН
Според доклад на ВКБООН сушите, наводненията и екстремните горещини застрашават хората, принудени да напуснат домовете си заради конфликти и насилие, като затрудняват и възможностите им за трайно завръщане
Последни Profit
виж още
AMD отскочи с 11%, Intel с 8%. Защо инвеститорите отново залагат на чиповете
Анализаторите предупреждават за нови сътресения, но виждат и причини за оптимизъм около инвестициите в изкуствен интелект

Шефът на Nvidia е имал любовна връзка с китайска шпионка, смята американското разузнаване
В центъра на случая е клиент на Nvidia, разследван за предполагаема контрабанда на американски чипове към Китай