Кибератаката срещу супермаркети във Франция е предизвикала 15 пожара. Разследването разкрива нови подробности
 Новите данни показват, че хакерите са атакували не само хладилни системи, но и предприятия от хранителната промишленост и енергийна инфраструктура. Разследването разкрива и сериозни пропуски в защитата на оборудването за дистанционно управление
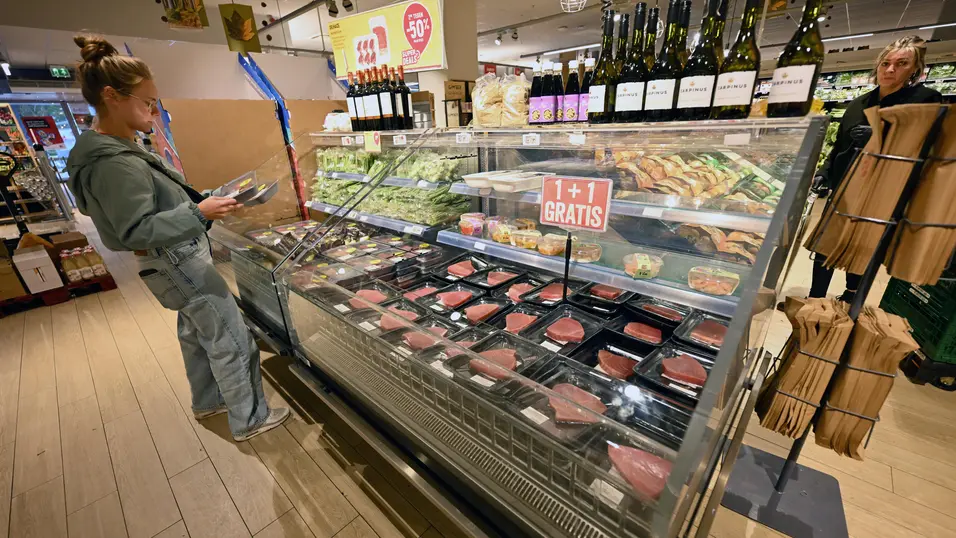

Франция обвини Иран за мащабната кибератака срещу хладилните системи на стотици супермаркети през октомври, довела до унищожаването на големи количества хранителни продукти и финансови загуби за десетки милиони евро.
Френските власти привикаха иранския посланик и обявиха, че ще настояват за санкции на европейско равнище срещу отговорните за нападението, съобщава Associated Press (AP).
Нови данни от разследването показват, че последствията са били по-сериозни от първоначално съобщеното. Освен рязкото повишаване на температурите в хладилните съоръжения, атаката е предизвикала най-малко 15 пожара. Сред засегнатите обекти има и предприятия от хранително-вкусовата промишленост, а свързани с операцията нападения са установени и срещу малки водноелектрически централи.
Според официален доклад на френската агенция за киберсигурност ANSSI от 9 ноември зад нападението стои Shahid Kaveh, киберзвено, свързано с Корпуса на гвардейците на ислямската революция в Иран.
Как хакерите превърнаха хладилните системи в инструмент за саботаж
В нощта на 11 срещу 12 октомври нападателите получават дистанционен достъп до системите за управление на хладилното оборудване в около 700 търговски обекта във Франция. Вместо да крадат данни или да блокират компютърни мрежи, те променят настройките за размразяване, като задават необичайно високи температури.
В някои случаи те достигат 50°C и се задържат на толкова високи стойности в продължение на около шест часа. В резултат магазините са принудени да изхвърлят големи количества пресни и замразени храни.
Френската верига Intermarché съобщава за загуби в размер на десетки милиони евро само за един ден.
Според ANSSI манипулирането на оборудването е предизвикало и най-малко 15 пожара.
Разследването установява, че нападението не се ограничава до големите търговски вериги. Засегнати са също малки месарници, кланица и кооперативни предприятия за преработка на храни.
Френските служби свързват със същата операция и атаки срещу оборудване на Schneider Electric в малки водноелектрически централи. Последствията там са били ограничени, но случаят показва, че целите на нападателите обхващат различни видове инфраструктура.
Според Le Monde една от основните слабости е била свързана със софтуер за дистанционно управление на хладилни системи, разработен от датската компания Danfoss. По информация на производителя засегнатите инсталации са работили със стари версии на софтуера, които не са били актуализирани или вече не са се поддържали.
При последваща атака срещу други магазини е засегнато оборудване на Dixell. Все още не е установено дали зад този инцидент стоят същите извършители.
Случаят поставя на преден план все по-съществен проблем за бизнеса: физическото оборудване в търговията и промишлеността все повече разчита на свързани с интернет системи за дистанционно управление.
Те позволяват по-ефективно наблюдение и поддръжка, но при недостатъчна защита могат да дадат на нападателите възможност да манипулират работата на машини и съоръжения.
Последствията от подобни кибератаки не се ограничават до изтичане на данни или временно прекъсване на цифрови услуги. Те могат да доведат до унищожаване на стоки, повреди на оборудване, спиране на производството и пряка заплаха за безопасността.
Париж подготвя санкции, а разследването продължава
Френският външен министър Жан-Ноел Баро определи нападението като безпрецедентно по мащаб и агресивност.
„За първи път на френска територия се извършва толкова мащабна кибератака с цел саботаж. Тя представлява сериозна заплаха за националните ни интереси и сигурността на френските граждани“, заяви той в кулоарите на среща на Г-7 в Париж.
На 9 ноември прокуратурата в Париж започна официално съдебно разследване за предполагаема организирана киберпрестъпна дейност, извършена в интерес на чужда държава. По данни на прокурора Лор Беко са открити следи от използване на персийски език и IP адреси, свързани с устройства на територията на Иран.
ANSSI посочва и допълнителни технически доказателства, сред които използваните от нападателите инструменти и инфраструктура, както и разпространението на информация за атаката чрез пропаганден канал, свързан с Shahid Kaveh.
Френската прокуратура ще поиска международни заповеди за арест на представители на групата, а правителството настоява за европейски санкции срещу отговорните лица.
Кибератаките срещу физическа инфраструктура създават нови рискове за бизнеса
Според Axios ирански хакерски групи и преди са атакували промишлено оборудване, включително системи за водоснабдяване в САЩ и хладилни инсталации в Израел.
Френските власти свързват Shahid Kaveh и с предишни нападения срещу промишлени контролери на Unitronics, използвани за управление на различни технически съоръжения.
Междувременно през първата седмица на ноември проблеми с хладилните системи бяха регистрирани и в супермаркети в Швеция, Белгия, Люксембург, Ирландия и Естония.
Подобна кибератака беше насочена и срещу френски кръвни центрове, но беше осуетена, преди да бъдат нанесени щети на съхраняваните кръвни продукти и проби.
Засега няма потвърждение, че зад тези инциденти стои една и съща група. Според Le Monde проруска хакерска група е поела отговорност за атаките в началото на ноември, но твърденията ѝ не са подкрепени с убедителни доказателства.
Случаят във Франция показва как се променя характерът на киберрисковете за бизнеса. Все по-голяма част от търговската, производствената и енергийната инфраструктура зависи от цифрови системи, които управляват физически процеси.
При подобна зависимост недостатъчната защита дори на отделен компонент, като температурен контролер, може да доведе до значителни финансови загуби и да наруши дейността на множество компании едновременно.
Така киберсигурността вече не е само въпрос на защита на информацията, а и съществен фактор за непрекъсваемостта на бизнес операциите и безопасността на критичната инфраструктура.
СВЪРЗАНИ СТАТИИ
Нови сигнали за бомби в небето на Европа, включително в полети до София (Обновена)
Самолет на Airbus от Дъблин за Рим е бил пренасочен към военновъздушна база във Франция. Заплахи са получени и срещу три полета на Ryanair към София. Два от тях, от Копенхаген и Мадрид, са кацнали в столицата, третият от Лондон, е пренасочен към Пловдив
Кибератаките срещу супермаркети в Европа разкриват по-голям проблем с дигиталната сигурност
Хакери дистанционно промениха температурните настройки на хладилни системи в седем европейски държави. Тези инциденти поставят въпроси относно сигурността на интернет-свързаните устройства и рисковете за критичната инфраструктура
Нова вълна от кибератаки засегна хладилните системи на супермаркети в седем европейски държави
Само седмици след мащабната атака във Франция хакери отново променят дистанционно температурите на фризери. Засегнати са десетки магазини, а белгийските власти разследват случая като инцидент от национално значение
Последни Технологии
виж още
Ирански хакери са причинили атаките срещу френски супермаркети, обяви външният министър на Франция
Разследването все още продължава и иранският посланик във Франция ще бъде привикан по случая
Свободно достъпни китайски AI модели почти достигат OpenAI в тестове за хакерски атаки
При тестове за проникване в корпоративни мрежи DeepSeek изпълнява успешно 73% от задачите срещу 81% за OpenAI. Китайският модел е значително по-евтин, което поставя под въпрос ефективността на ограничения достъп до най-мощните AI системи
Пътуване във времето? Ново изследване предполага, че то би било възможно само към бъдещето
Китайският физик Хуншън Джан представя математическо доказателство, според което връщането в миналото е невъзможно при определени условия. Той разглежда и два теоретични сценария, при които ограниченията може да не важат
Последни Profit
виж още
Високопоставен представител на Фед обмисля най-голямото увеличение на лихвите от 2022 г. насам
Филми с изкуствен интелект, сливане на стрийминга, съкращения – Skydance обяви как ще спести $6 млрд. разходи
Само за следващото тримесечие компанията очаква загуби от 200 милиона долара поради по-слаби резултати в кината на Warner Bros., свързани с вече излезли заглавия и предстоящи премиери
Над 12 загинали в ужаса на АМ „Тракия“ край Ямбол
Десетки автомобили и камиони се сблъскаха при гъста мъгла. Има множество ранени, спасителните екипи продължават да изваждат затиснати хора, а магистралата остава затворена в двете посоки