Смъртоносната триада на AI: Когато компаниите сами отварят вратата за хакерите
 Петър Кирков, съосновател на Stihia.ai: Най-опасната комбинация е AI с достъп до чувствителни данни, външни инструкции и възможност да изпраща информация извън организацията
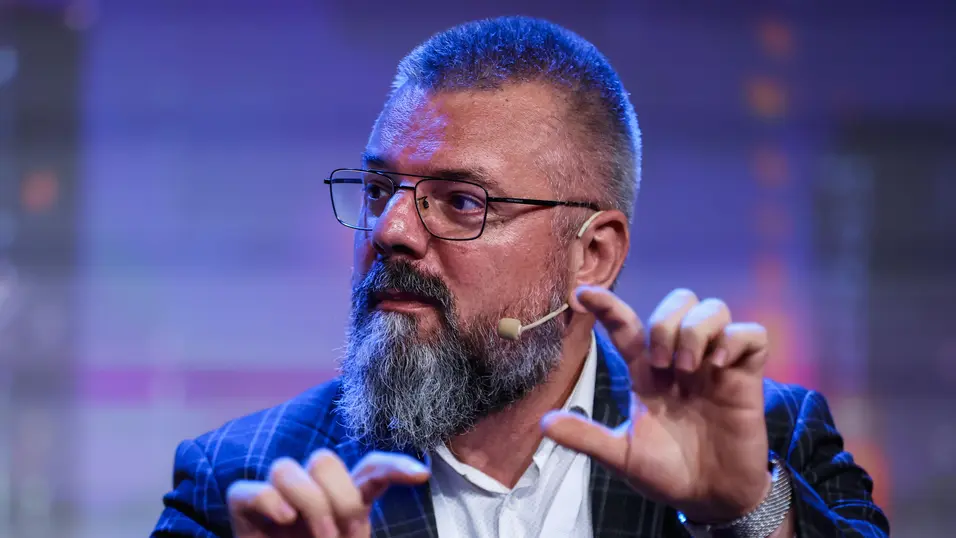

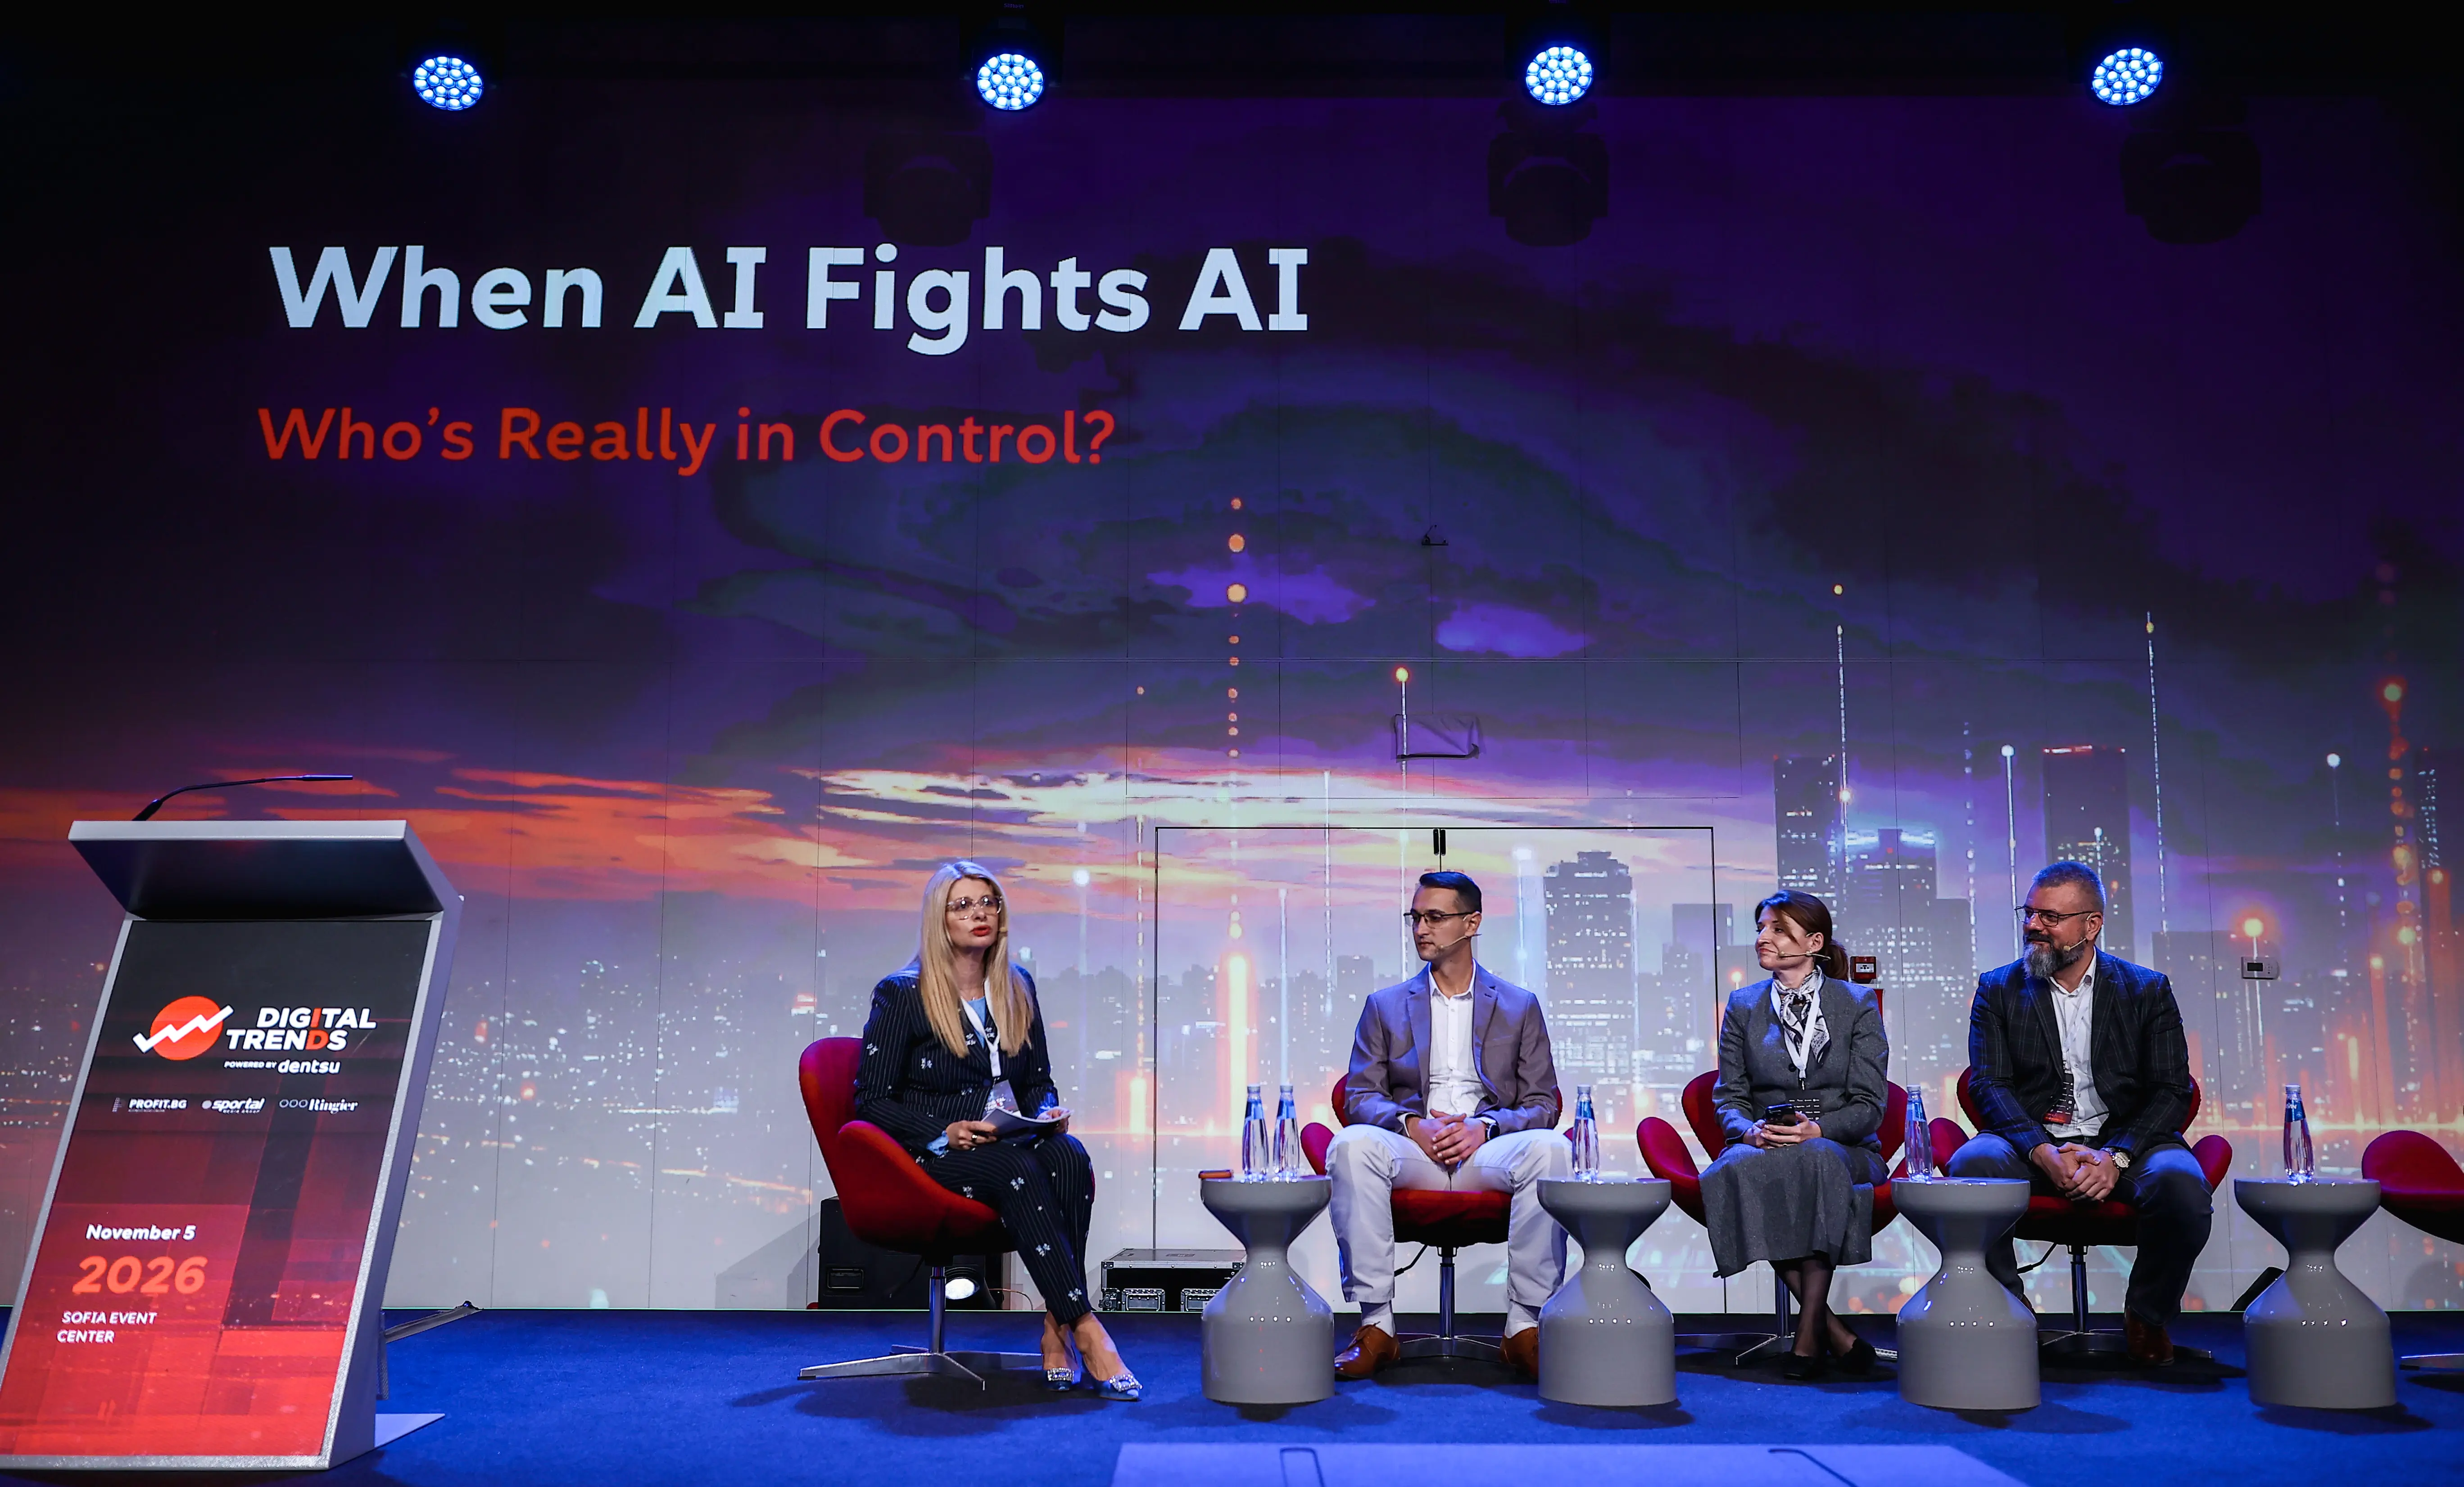
Изкуственият интелект създава нови възможности за бизнеса, но едновременно с това отваря и нови пътища за кибератаки. Един от най-сериозните рискове често остава извън полезрението на компаниите, които бързат да внедрят новите технологии, без да изградят необходимите механизми за сигурност. Става дума за т.нар. „смъртоносна триада“ – комбинация от три условия, които могат да превърнат един AI модел в канал за изтичане на чувствителна информация. Това предупреди по време на технологичния форум Digital Trends 2026 съоснователят на Stihia.ai Петър Кирков.
Първото условие е моделът да има достъп до вътрешни или поверителни данни. Второто е да приема външна информация без достатъчно филтриране. Третото е да разполага с възможност да изпраща данни извън организацията. Когато трите фактора се съчетаят, един атакуващ може да използва привидно безобидна информация, за да подведе модела и да го накара да извърши нежелано действие.
Проблемът е, че при големите езикови модели командите и информацията често преминават през един и същ интерфейс. Така документ или имейл, който моделът трябва просто да анализира, може да съдържа и скрити инструкции. Ако системата не успее да разграничи съдържанието от командите, тя може да изпълни указания, подадени от външен източник.
„В много случаи, в желанието си да хванат новия технологичен тренд, организациите пропускат факта, че това е нова повърхност за атака“, коментира Кирков. По думите му дори популярни банкови чатботове могат да бъдат подведени да генерират несвързано с услугите им съдържание – например да дадат рецепта за курабийки. Това изглежда безобидно, но показва колко лесно може да бъде изведен моделът извън предвидената му функция.
Рискът става още по-голям с навлизането на автономните AI агенти. Те вече не просто генерират отговори, а могат да действат от името на служителите – да използват системи, да обработват информация и да изпълняват задачи. И тук идва друг голям проблем.
„Все повече използваме агенти, които действат като служители на компанията, но много организации не прилагат към тях същите мерки за сигурност, каквито биха приложили към служител със съответното ниво на достъп“, посочва съоснователят на Stihia.ai.
Липсата на достатъчно наблюдение също може да доведе до нежелани моменти. Компаниите невинаги имат ясна представа какво правят моделите, до каква информация достигат и дали не са изпратили чувствителни данни извън организацията. Това затруднява и последващия анализ при инцидент – кой е задействал дадено действие, какво точно се е случило и защо системата е реагирала по определен начин.
„Въпреки автономността на агентите отговорността за действията им остава човешка. Един софтуер не може да бъде носител на отговорност за щетите, които причинява. Тя трябва да се търси сред хората, които са му възложили задачата, изградили са системата или не са осигурили необходимите ограничения“, категоричен е експертът по киберсигурност.
Това не означава, че защитата изисква непременно сложни и изцяло нови технологии. Напротив – според Кирков традиционните механизми за киберсигурност продължават да вършат работа и при най-модерните AI системи.
„Говорим за ограничения на достъпа, наблюдение и логване на действията. Ако тези механизми бяха приложени, подобен инцидент нямаше да се случи. Така че простите, старите и може би изглеждащи старомодно механизми за контрол продължават да работят. Те все още могат да защитават дори когато става въпрос за най-модерните технологии“, изброява той.
Според съоснователя на Stihia.ai сигурността трябва да бъде заложена още при проектирането на системите, а не да се добавя впоследствие, когато вече са изградени и внедрени. Този подход, известен като security by design, може да подобри не само защитата, но и ефективността на бизнес процесите, като спести разходи и време за последващи промени.
В заключение Кирков акцентира, че покриването на регулаторните изисквания по никакъв начин не е гаранция за реална защита:
„Когато дойдат хакерите, самата документация и покриването на регулаторните изисквания няма да ви защитят. Това не е индулгенция и всъщност може да се окаже, че нямате реална защита“.
СВЪРЗАНИ СТАТИИ
Кей Шимада: Спрете да мечтаете за космоса. Там вече се отваря пазар
Основателят на Narravity показа на Digital Trends 2026 защо Doritos, Goodyear и Procter & Gamble вече тестват продукти в микрогравитация – и защо по-евтиният достъп до космоса отваря шанс и за България
Тиа Кастаньо, dentsu: „Ако изкуственият интелект може да създава вместо теб, какво те прави различен?“
AI агентите вече могат да резервират пътувания, да сравняват оферти и да пазаруват вместо нас. Но готови ли сме да им поверим и решенията, които определят кои сме
Петър Торнев за AI бъдещето: Не ограничавайте човешката изобретателност, дайте ѝ път
„Другите организации могат да купят същата технология. Не могат да купят онова, на което вашите решения са ви научили“, каза управляващият директор “Технологии“ в Accenture България
Последни Технологии
виж още
Кей Шимада: Спрете да мечтаете за космоса. Там вече се отваря пазар
Основателят на Narravity показа на Digital Trends 2026 защо Doritos, Goodyear и Procter & Gamble вече тестват продукти в микрогравитация – и защо по-евтиният достъп до космоса отваря шанс и за България
Петър Торнев за AI бъдещето: Не ограничавайте човешката изобретателност, дайте ѝ път
„Другите организации могат да купят същата технология. Не могат да купят онова, на което вашите решения са ви научили“, каза управляващият директор “Технологии“ в Accenture България
Как да изгоним севернокорейски хакер от собствения му компютър: Демонстрация на Вангелис Стикас
Близо две години изследователят по киберсигурност наблюдава севернокорейски хакери отвътре. На сцената на Digital Trends 2026 той отвори един от компютрите им пред публиката – и изхвърли хакера от собствената му сесия
Последни Profit
виж още
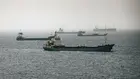
Подводните кабели в Ормузкия проток се превръщат в нов фронт на напрежението с Иран
Кораби, свързани с Техеран, са засечени над ключови трасета, а заплахите срещу дигиталната инфраструктура вече се преплитат с риска за петролните доставки
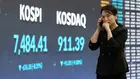
След срива на Уолстрийт AI разпродажбата удари и Азия
Спадът при Nvidia, AMD и Micron се пренесе към TSMC, Samsung и SK Hynix, докато инвеститорите преоценяват риска от забавяне на строителството на центрове за данни в САЩ