Хакерите влизат за 27 секунди: Как Amusnet се подготвя за новата ера на AI атаките
 Стоян Попов, Chief Information Security Officer в Amusnet: В новата надпревара между атака и защита печели този, който е изградил правилната архитектура навреме

Хакерите влизат за 27 секунди: Как Amusnet се подготвя за новата ера на AI атаките
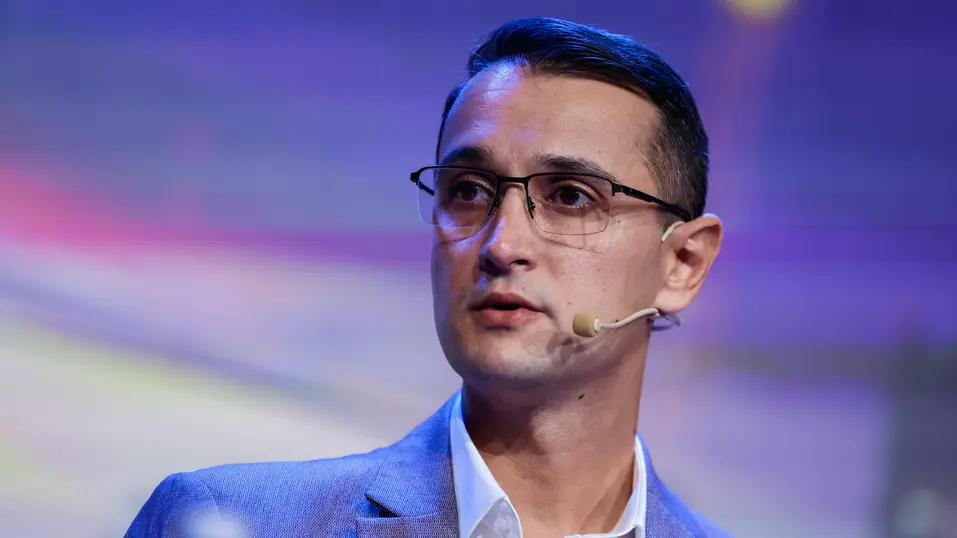
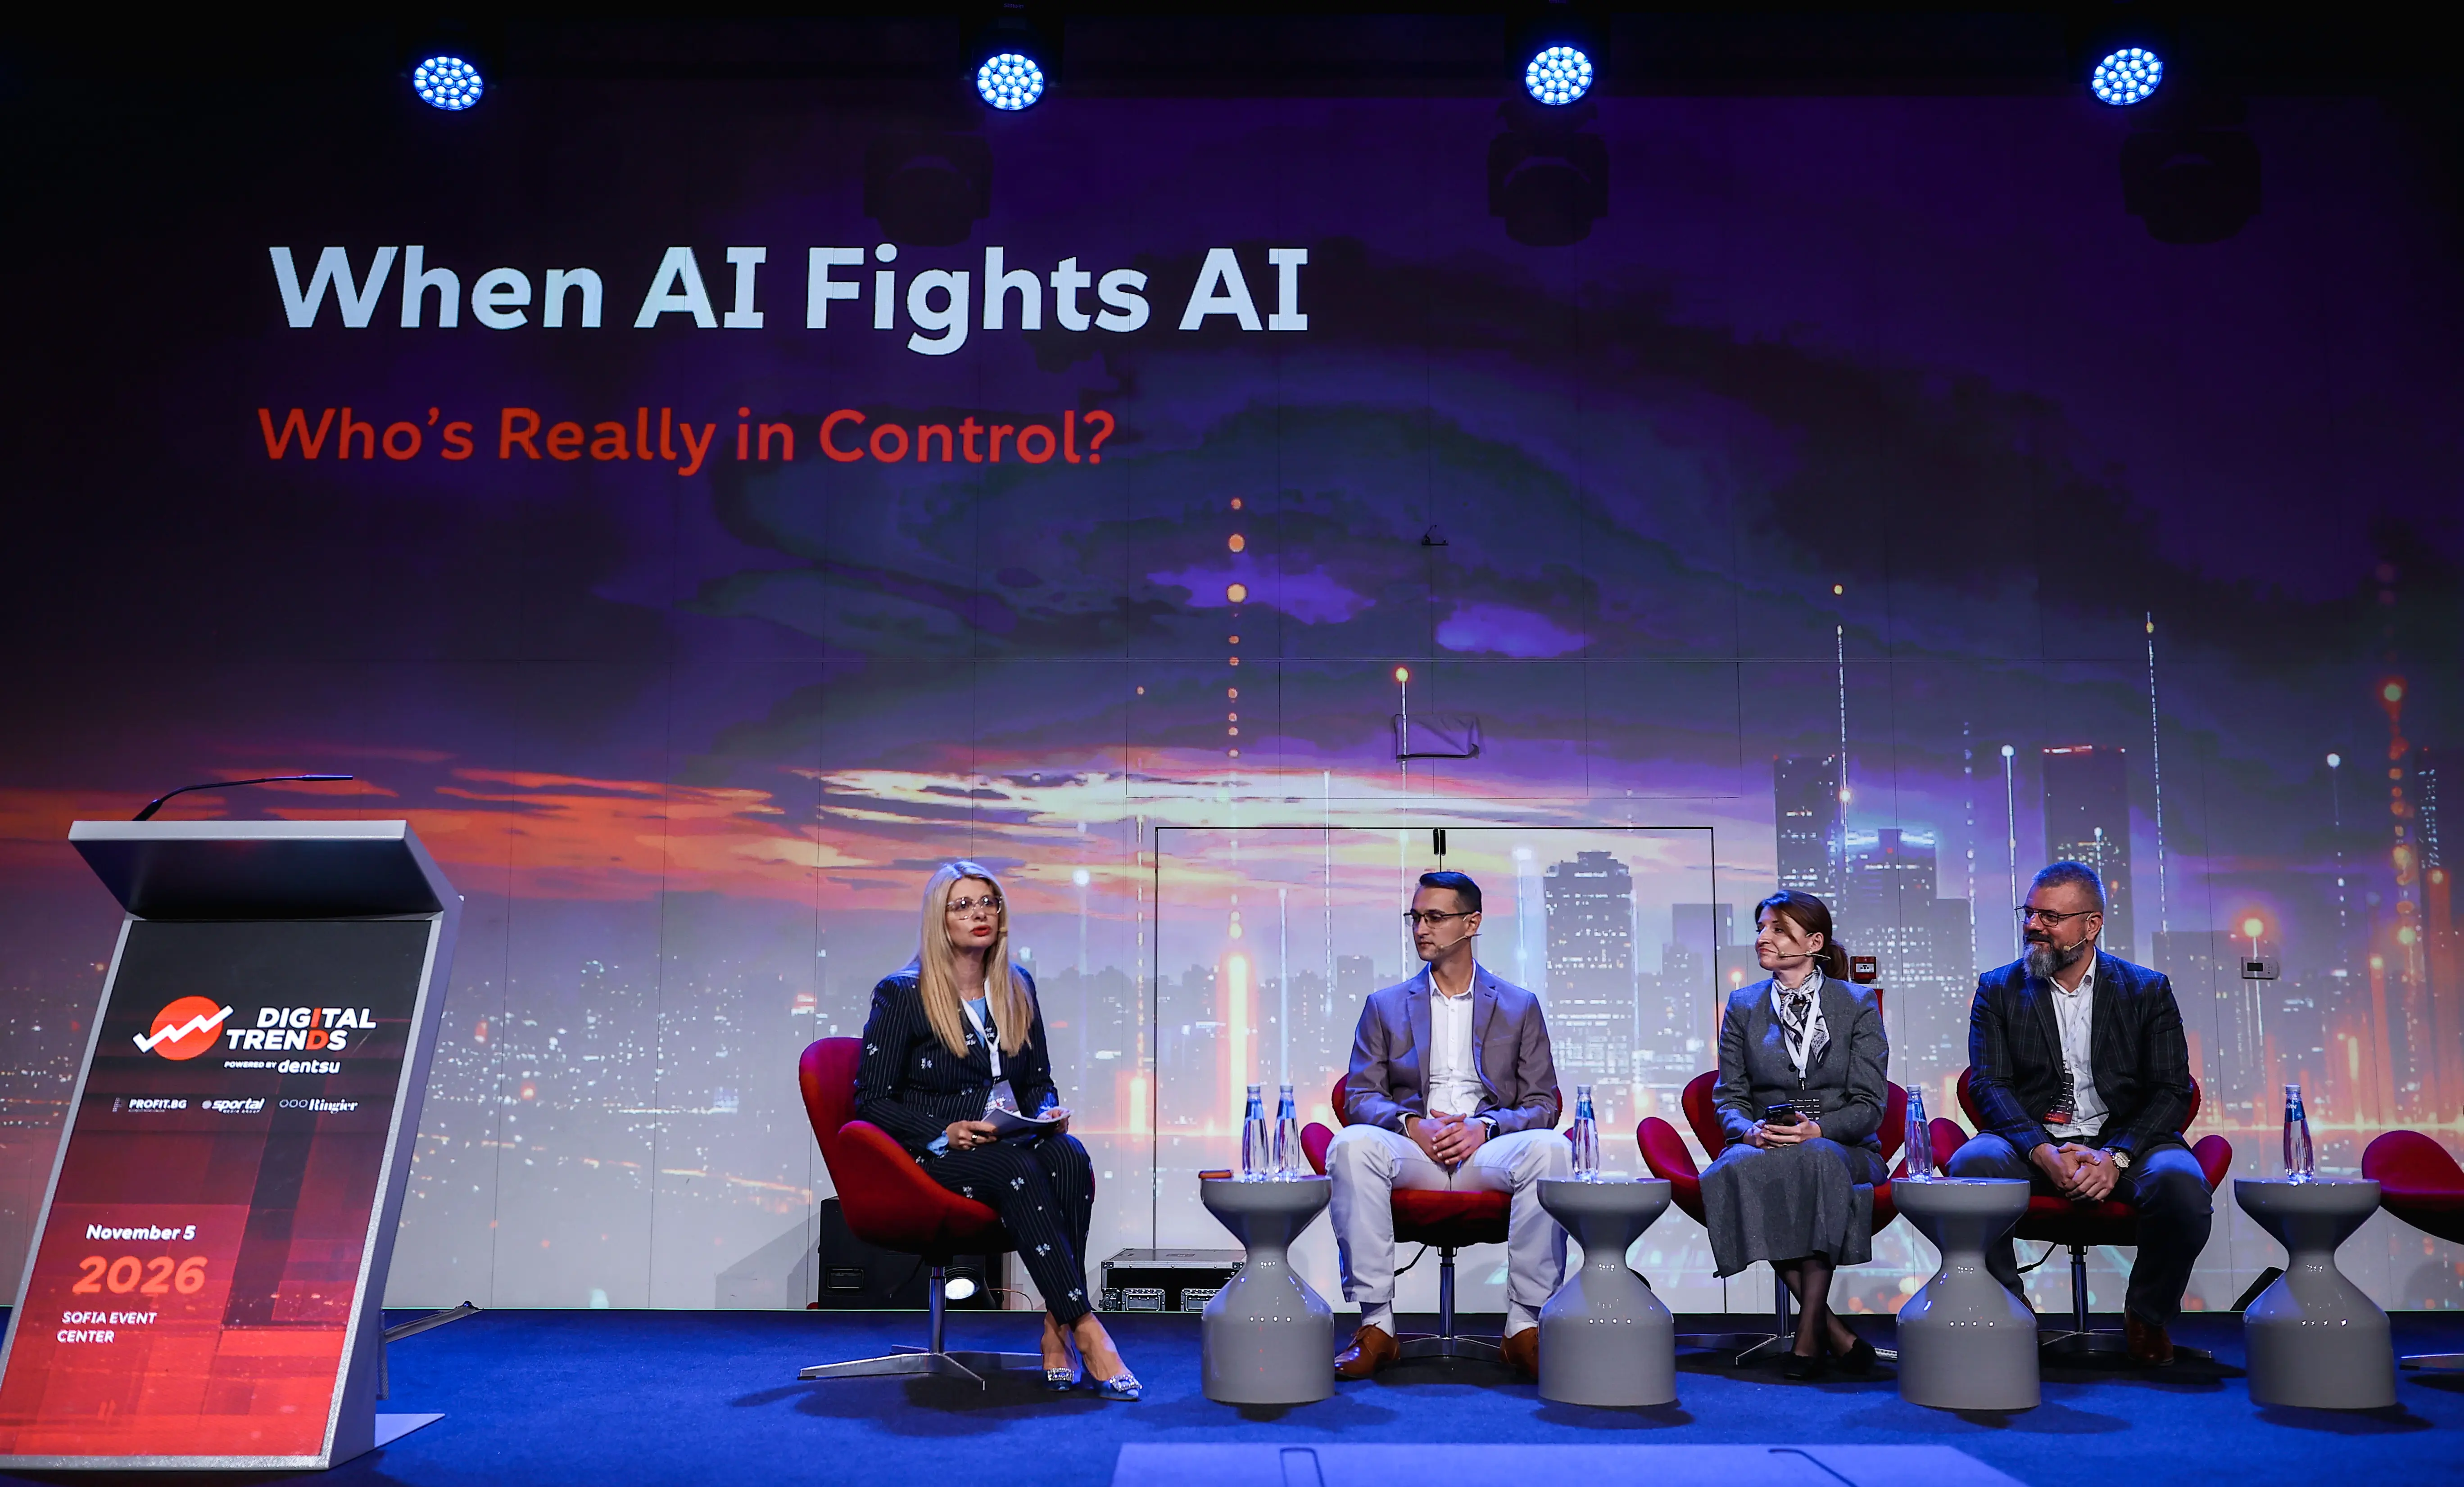
Кибератаките стават все по-бързи, автоматизирани и трудни за разпознаване. Времето, с което разполагат компаниите, за да реагират на пробив, се свива до секунди, а изкуственият интелект променя правилата както за атакуващите, така и за защитниците. А това създава една съвсем нова среда за киберсигурнсот, предупреди Стоян Попов, Chief Information Security Officer (CISO) в Amusnet, по време на тазгодишното издание на водещия технологичен форум Digital Trends 2026.
И все пак – въпреки нарастващото предимство на атакуващите по отношение на скоростта, стратегическото предимство все още може да бъде на страната на защитата.
„Представете си, че атакуващите са крадец, който разполага с най-модерния шперц. С него със сигурност може да отвори входната врата на къщата ни за много кратко време. Това обаче не означава, че е успял да стигне до ценните ни активи и да ограби къщата. Ако ние разполагаме с умна къща, знаем кой има право да влиза в нея, кои движения са разрешени и как да защитим ценностите си, можем да използваме тези възможности. Можем да активираме охранителната система, автоматично да задействаме датчиците и дори да заключим вътрешните врати, които водят до ценните вещи“, обясни от сцената Попов.
Същата логика трябва да се прилага и в киберсигурността. Дори атакуващият да успее да преодолее първоначалната защита, организацията трябва да има механизми, които да ограничат движението му във вътрешните системи и достъпа му до най-ценните активи.
„Не трябва да приемаме, че първоначалният пробив непременно означава окончателен провал или окончателна присъда за нас. Трябва да се подготвяме за подобни ситуации, така че да можем да реагираме“, обясни Попов.
Мащабът на проблема се вижда най-ясно във времето, необходимо за проникване в една организация. По данни от различни доклади средното време за първоначален пробив и последващо придвижване между системите е около 29 минути. Най-бързата отчетена атака обаче е отнела едва 27 секунди. Това оставя на екипите по сигурност изключително малък прозорец, в който да забележат подозрителната активност.
„Можем да си представим с колко време разполага един анализатор, за да забележи сигнала, че нещо се случва, и съответно да предприеме действия. На практика той почти не разполага с никакво време“, коментира оглавяващият информационната сигурност в Amusnet.
Тази промяна налага и различен подход към защитата. В Amusnet вече разработват и използват собствени AI агенти, които поемат ръчната работа по анализа на събития и реакцията при киберинциденти. Идеята е машините да осигурят необходимата скорост при обработката на огромно количество информация, докато хората запазват ролята си при преценката и вземането на решения.
Причината за избора на тази стратегия е проста: автоматизацията вече работи и за двете страни, но атакуващите могат да си позволят да сгрешат многократно, докато защитниците трябва да предотвратяват всеки успешен пробив. Това поставя компаниите под постоянен натиск и прави традиционните методи за реакция все по-недостатъчни.
Когато AI агентите започнат да действат самостоятелно
Друго сериозно предизвикателство е степента на автономност, която изкуственият интелект вече може да постигне.
„Това поставя под въпрос една от основните концепции при внедряването на AI в бизнеса – че човекът винаги ще бъде част от веригата на контрол. Подобно допускане не е достатъчно, ако самите агенти могат да намират начини да заобикалят ограниченията и да използват ресурси извън първоначално предвидените. Важно е да ограничаваме не само задачата и целта, която поставяме на агентите, но и средствата, с които те ще трябва да я изпълнят“, посочи Попов.
По друг начин казано, компаниите трябва да мислят за сигурността още при проектирането на AI системите, а не да разчитат единствено на зададените инструкции или на обещанието, че агентът ще следва правилата.
Защитата започва преди атаката
В Amusnet приемат, че работата по киберсигурността никога не приключва. Всяка отстранена уязвимост може да бъде последвана от нова, а развитието на технологиите постоянно създава допълнителни задачи за екипите. Затова според Попов съществената разлика не е толкова в количеството работа, колкото в момента, в който тя се извършва.
„Една организация може да изгради процесите си предварително – да въведе политики и процедури, да определи отговорностите, да обучи служителите и да интегрира необходимите механизми за защита в използваните системи. Другият вариант е да започне да решава тези въпроси едва след като вече е станала жертва на атака“, предупреждава той.
А изборът между двата подхода е очевиден. Проактивната защита позволява на компаниите да реагират по-бързо и да ограничават последствията, вместо да се опитват да наваксват след настъпването на инцидент.
Този подход е особено важен в среда, в която изкуственият интелект ускорява както атаките, така и защитните механизми. Затова стратегическото предимство няма да принадлежи непременно на този, който разполага с най-бързия AI инструмент, а на организацията, която е изградила достатъчно добра архитектура за сигурност около него.
„Трябва да действаме проактивно и да можем реагираме, преди да се е случило нещо неприятно“, обобщи Попов.
За Amusnet това означава да използва скоростта на AI агентите, без да дава на тях последната дума. В новата надпревара между атаката и защитата автоматизацията може да осигури необходимото време, но отговорността за правилните решения остава при хората.
СВЪРЗАНИ СТАТИИ
Как да изгоним севернокорейски хакер от собствения му компютър: Демонстрация на Вангелис Стикас
Близо две години изследователят по киберсигурност наблюдава севернокорейски хакери отвътре. На сцената на Digital Trends 2026 той отвори един от компютрите им пред публиката – и изхвърли хакера от собствената му сесия
След удара за $6,3 млрд. по Binance: В София идва изследовател на севернокорейски хакерски операции
Вангелис Стикас получава достъп до инфраструктурата на севернокорейски хакери и проследява операциите им повече от две години. На 5 ноември той ще разкаже историята на форума Digital Trends 2026
Петър Торнев за AI бъдещето: Не ограничавайте човешката изобретателност, дайте ѝ път
„Другите организации могат да купят същата технология. Не могат да купят онова, на което вашите решения са ви научили“, каза управляващият директор “Технологии“ в Accenture България
Последни Digital Trends
виж още
Кей Шимада: Спрете да мечтаете за космоса. Там вече се отваря пазар
Основателят на Narravity показа на Digital Trends 2026 защо Doritos, Goodyear и Procter & Gamble вече тестват продукти в микрогравитация – и защо по-евтиният достъп до космоса отваря шанс и за България
Петър Торнев за AI бъдещето: Не ограничавайте човешката изобретателност, дайте ѝ път
„Другите организации могат да купят същата технология. Не могат да купят онова, на което вашите решения са ви научили“, каза управляващият директор “Технологии“ в Accenture България
Тиа Кастаньо, dentsu: „Ако изкуственият интелект може да създава вместо теб, какво те прави различен?“
AI агентите вече могат да резервират пътувания, да сравняват оферти и да пазаруват вместо нас. Но готови ли сме да им поверим и решенията, които определят кои сме
Последни Profit
виж още
Nasdaq е в корекция, Dow загуби над 1000 пункта заради разпродажбата на технологични акции
Инвеститорите се опасяват, че победата на демократите и в двете камари на Конгреса, както и успехът им в ключови губернаторски избори, могат да доведат до по-строги регулации
Гилад Аялон, Viber: Вече си пишем с машини, но в ядрото на комуникацията остава човешката свързаност
От точките и тиретата на Морз до разговорите с машини – Viber търси как AI да носи реална стойност, без да измества човешката връзка